

Assises de la cybersécurité 2026 : haro sur les fuites de données

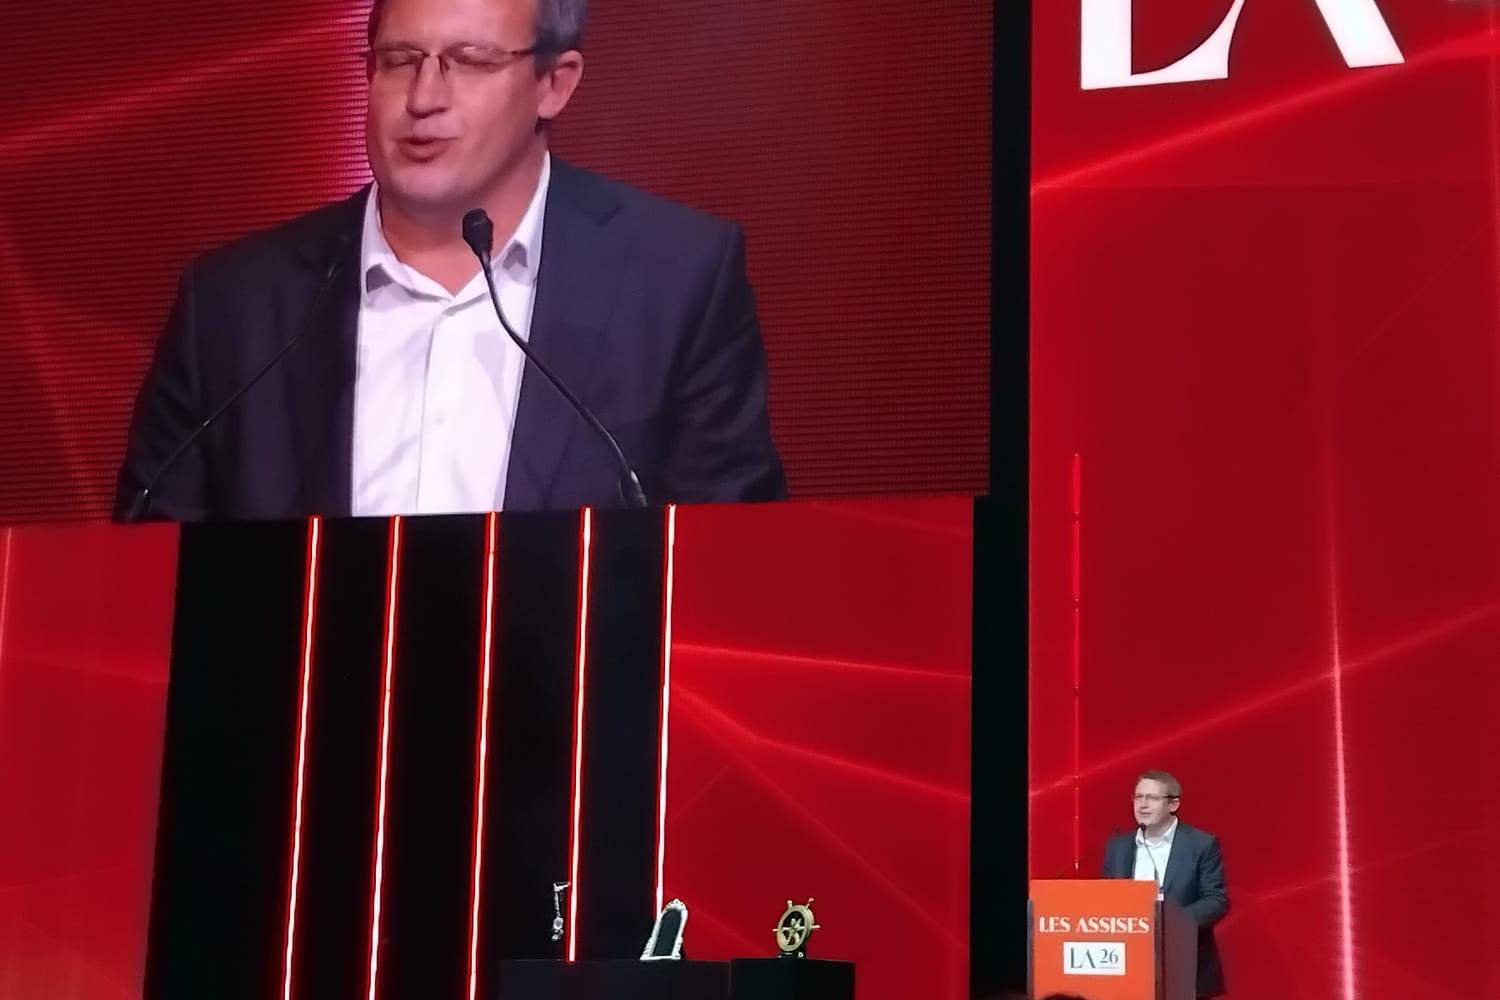
Ce ne sont pas les grandes menaces cyber du futur qui ont été au cœur de la conférence d'ouverture des Assises de la cybersécurité 2026, qui se tiennent du 7 au 9 octobre à Monaco et où se mêlent quelques milliers de RSSI, experts cybersécurité et offreurs de solutions. "Est-ce qu'on donne parfois trop dans le buzzword et pas assez dans les fondamentaux ?" s'interroge Vincent Strubel, le directeur général de l'Anssi, lors de son traditionnel discours de l'événement. Une interogation qui résume assez bien le ton de la conférence d'ouverture : plutôt que d'imaginer d'hypothétiques risques cyber, les intervenants ont surtout déploré la croissance d'une menace déjà bien réelle et loin d'être nouvelle : celle des fuites de données qui se sont largement multipliées en 2026. "Le fait nouveau de 2026, c'est que les systèmes sont attaqués d'une manière différente et avec une finalité différente. Y compris par des individus, une criminalité non organisée, endogène, des jeunes Français, motivés par des enjeux réputationnels", affirme Vincent Strubel.
L'autocritique de l'Anssi face aux fuites
"Winter is coming", prédisait Vincent Strubel pendant l'édition 2025 des Assises de la cybersécurité. Un an après, les faits lui ont donné raison. ANTS, Ficoba, Bloctel, DGFiP… Jamais la France n'a connu un tel déluge de fuites de données qu'en 2026. "J'avais un peu peur de ne pas être réinvité car, objectivement, j'avais un peu plombé l'ambiance, l'année dernière, en annonçant l'arrivée de l'hiver. (…) Je n'aurai pas besoin de plomber l'ambiance cette année, parce que (…) les attaquants l'ont déjà fait", raille-t-il devant quelques centaines de professionnels qui, loin de se laisser abattre, semblent surtout heureux de se retrouver et partager leurs expériences.
"On doit oser regarder la réalité en face. (…) Il y a quelques jours, nous avons publié notre rapport d'incident sur la fuite de données de la Direction générale des finances publiques. Cela a provoqué une forme de consternation qui est presque surprenante. Parce que ce qu'on trouve dans ce rapport, c'est probablement ce que chaque professionnel de la cybersécurité voit dans son quotidien (…). Des vulnérabilités de base qu'on retrouve un peu partout". En août 2026, la Direction générale des finances publiques a été victime d'une fuite de données de 678 000 particuliers et professionnels, via des accès illégitimes à son système d'information.
"Force est de constater qu'on n'a pas réussi à éliminer ces vulnérabilités. Donc on doit aussi avoir un petit moment d'introspection, se poser des questions sur ce qu'on fait mal, ce qu'on doit faire différemment", concède le directeur général de l'Anssi, dont les dispositifs de détection n'ont pas permis de repérer les exfiltrations de données de la DGFiP. "Face à ce décalage, on a une forme d'obligation morale, celle de l'humilité. (…) Puis celle de la transparence, de décrire cette réalité de nos vulnérabilités, (…) de nos limites de capacités. (…) Et c'est ce travail de transparence qu'on essaie de mener ces dernières semaines à l'Anssi".
La crainte des agressions physiques
Tout aussi inquiet du "phénomène des fuites de données", Patrick Touak, général directeur du Commandement du ministère de l'Intérieur dans le cyberespace, confirme "qu'il y en a beaucoup plus qu'auparavant". Lors de la conférence d'ouverture, il a même exprimé ses craintes sur "l'intégration de hackers au sein des groupes criminels" classiques. Les données fuitées sont utilisées pour cibler "des personnes (…) qui représentent un objectif à forte valeur ajoutée et qui, du coup, sont séquestrées, violentées", notamment dans le milieu des cryptomonnaies. "Hier, j'échangeais avec une personne qui a vécu une séquestration avec sa famille… ce sont des choses qui marquent les gens". "On a des illustrations concrètes de la porosité entre cybercriminalité et criminalité physique dans les enquêtes que l'on mène parfois", regrette-t-il, lors d'une conférence de presse.
Les fournisseurs d'IA pointés du doigt
Si l'élimination des "vulnérabilités de base" constitue désormais son principal combat, Vincent Strubel appelle également à prendre du recul face aux annonces sensationnalistes des fournisseurs d'IA qui vantent régulièrement les capacités offensives de leurs modèles. "Sur ces sujets d'IA dont on parle tout le temps, je dirais qu'il est plus que temps d'oser penser par nous-mêmes. Notre réflexion globale sur ces sujets ne peut pas se faire quasi exclusivement en réaction à des annonces de quelques grands vendeurs d'IA. Cela commence par mettre ces vendeurs d'IA face à leurs responsabilités. Quand un agent IA, dans le cadre d'un test, mène une attaque à l'insu de son concepteur, ce n'est pas une prouesse technique. C'est un défaut de sécurité élémentaire". Là aussi, l'Anssi souhaite revenir aux fondamentaux…