

Système d'information, qui traite vos alertes à 3 heures du matin ?
Des alertes partout, et personne pour faire le lien
Il est 3h12. Une alerte se déclenche sur un serveur au cœur du système d'information. Les outils ont fait leur travail, ils ont repéré un signal, ils l'ont même fait remonter. Mais personne n'est devant l'écran pour l'interpréter et décider de l'urgence de la situation. Le RSSI dort. L'équipe infra aussi. Ce scénario n'a rien d'exceptionnel et l'alerte, elle, patiente dans la file jusqu'au lendemain matin, moment où quelqu'un finit par l'ouvrir…
Pourtant la plupart des ETI ont investi dans leur sécurité. EDR sur les postes, pare-feu nouvelle génération, messagerie sécurisée, gestion des identités : ces dispositifs sont souvent déjà en place. Alors, pourquoi cela ne suffit-il pas ? Le noeud du problème se situe ailleurs.
Chaque outil génère ses propres alertes, dans son propre langage. Les relier entre elles nécessite du temps et une expertise pointue et pluridisciplinaire. Et la pénurie actuelle de compétences cyber n'arrange rien. Peu d'entreprises ont les moyens d'internaliser des cyberanalystes, capables à la fois d'analyser les menaces et de gérer la réponse à incident, et ce, à toute heure.
Prise isolément, une alerte réseau peut sembler mineure. Mais associée à un comportement suspect détecté sur un poste quelques minutes plus tôt, elle prend un tout autre sens. Encore faut-il quelqu'un pour faire le lien, la nuit comme le week-end, au moment où les attaquants sévissent.
Faute de ce recoupement, une intrusion met encore, en moyenne, 247 jours à être détectée !
En fait, plus une ETI déploie des outils de cybersécurité, plus elle génère des événements à interpréter, mais ses effectifs internes ne sont pas en mesure de suivre le rythme. Alors une question simple se pose : qui dans l'organisation a le temps et les compétences pour lire ce que ces outils remontent, qui plus est à n'importe quelle heure ?
L'évolution de la surveillance de l'EDR au SOC managé
Pendant longtemps, sécuriser son SI consistait surtout à protéger les postes de travail : un rôle d'abord tenu par l'antivirus, puis par l'EPP, avant que l'EDR ne s'impose ces dernières années. Depuis, le périmètre s'est élargi au réseau, à la messagerie, au cloud, aux identités, avec l'arrivée du XDR, qui étend cette détection à l'ensemble du système d'information (et non plus seulement à ses terminaux). La technologie, à elle seule, ne répond toujours pas à la question posée : qui regarde à 3h12 du matin ?
C'est là qu'un SOC managé vient ajouter une présence humaine, formée et disponible H24 7J/7. Une équipe de cyberanalystes qui veille en continu. Elle relie les signaux entre eux et agit avant que la menace ne se propage, à toute heure, y compris quand personne d'autre n'est là.
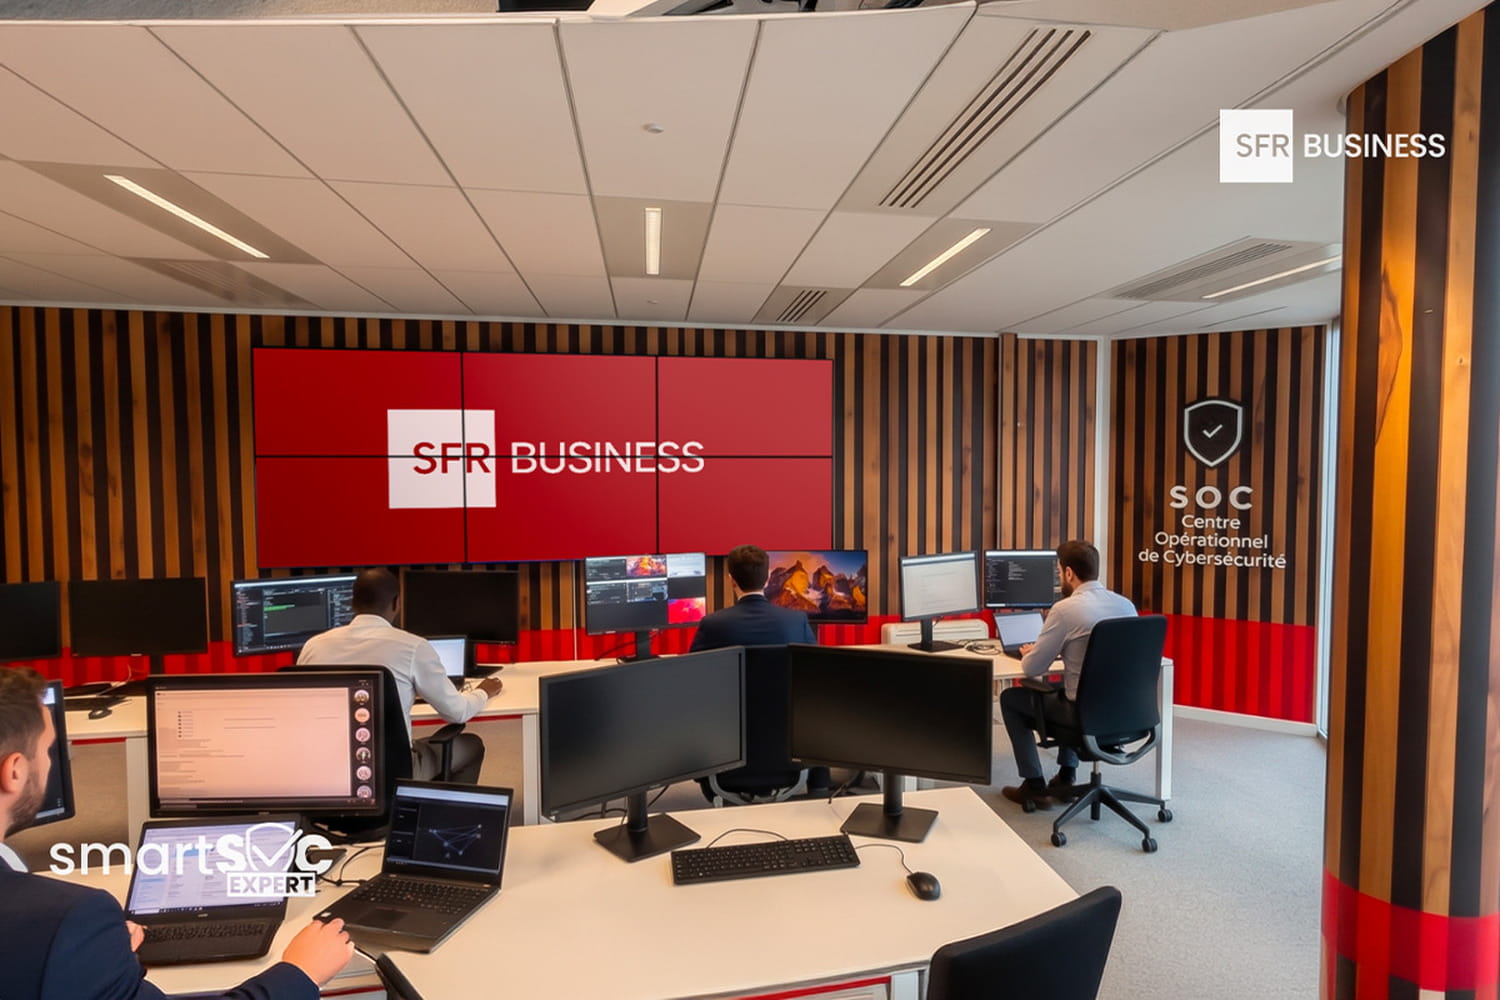
À l'intérieur de la salle SOC de SFR Business, à Paris, des cyberanalystes surveillent en continu les SI de ses clients, sous un mur d'écrans et d'outils spécialisés, qui affichent en temps réel l'état de sécurité de leurs infrastructures.
Des engagements contractuels à l'épreuve de NIS2
Nombre de prestataires parlent de réactivité. Cependant, peu s'engagent dessus par écrit, avec des délais qui varient selon la gravité de l'incident. Un responsable SI gagne à se poser quelques questions avant de signer un contrat de surveillance SOC. Le vôtre contient-il une promesse générale ou précise-t-il un délai de prise en charge selon la sévérité, par exemple 30 minutes sur un incident critique ? Qui chez votre prestataire prévient votre DSI en cas de compromission globale ?
Les mêmes exigences de délai et de traçabilité prennent un relief particulier avec NIS2, la directive européenne sur la cybersécurité. Ce cadre réglementaire exige dorénavant que bon nombre d'ETI prouvent, documents à l'appui, que leur dispositif de détection et de réponse fonctionne. Et vous, sauriez-vous notifier un incident significatif dans les 24 heures qui suivent sa détection ? Votre direction IT supervise-t-elle réellement les risques cyber, comme la gouvernance NIS2 l'exige ? Et votre plan de réponse à incident a-t-il été déjà testé, ou reste-t-il un document que personne n'a rouvert depuis sa rédaction ? La réponse la plus directe à ces exigences implique une gouvernance structurée, avec un tableau de bord en continu, un comité de pilotage trimestriel et une garantie de réactivité.
Découvrez comment un SOC managé en France peut transformer votre capacité de détection et de réponse, avec des engagements de service contractualisés et un accompagnement structuré afin d'aborder vos prochains audits en toute
sérénité.