

Assises de la cybersécurité 2026 : "Cette année, la parole s'est enfin libérée sur les fuites de données"

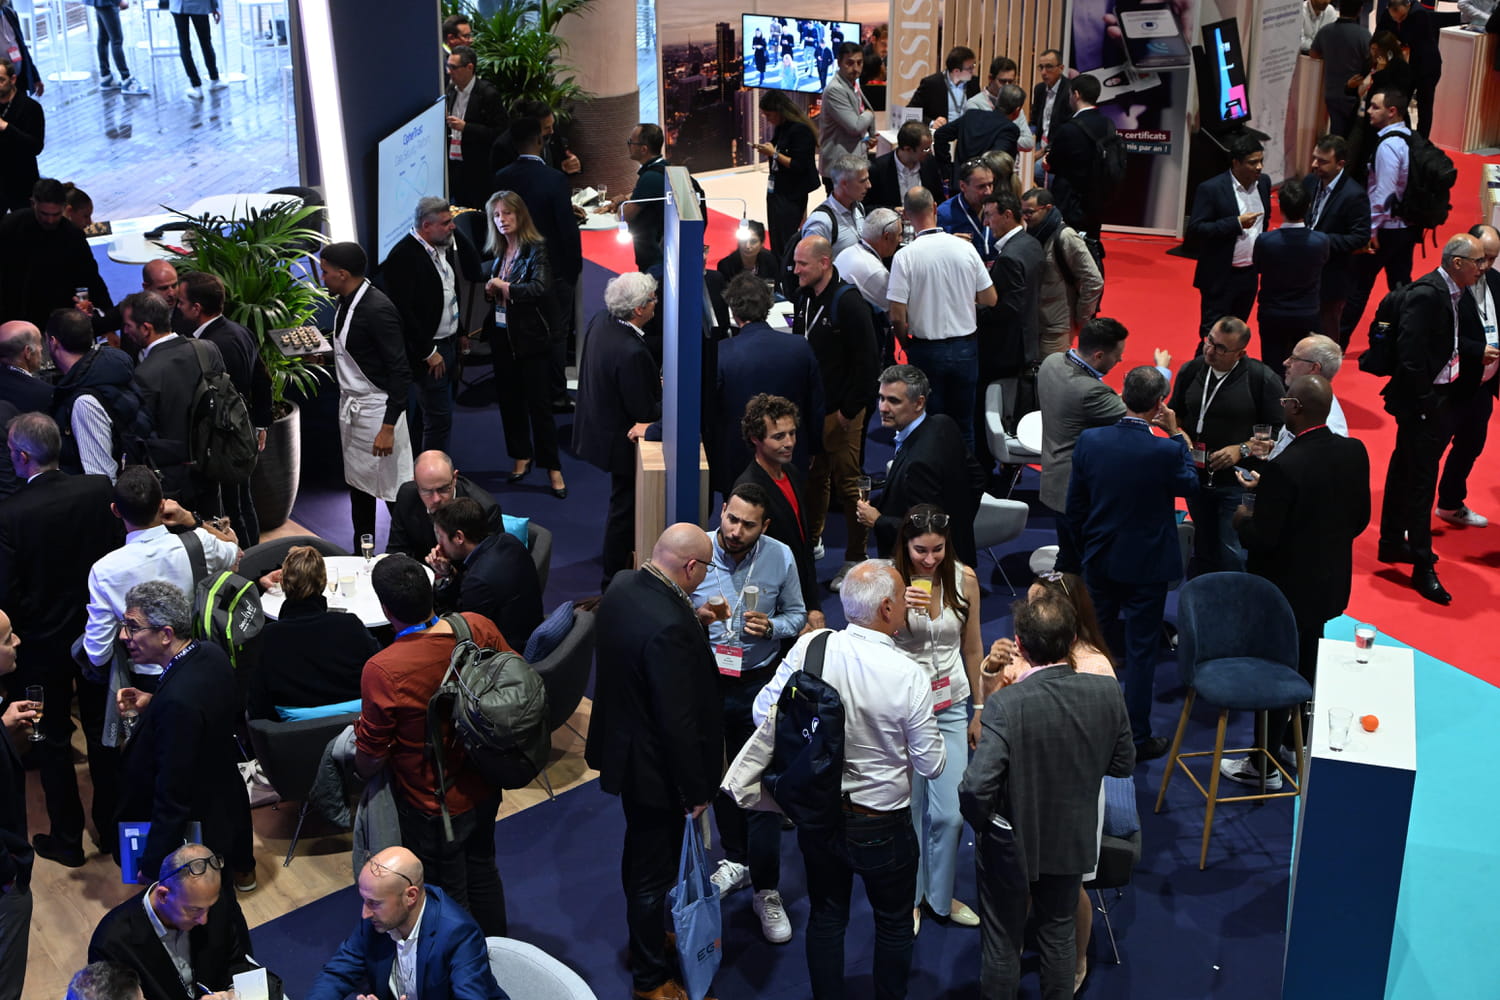
Dans les allées des Assises de la cybersécurité, qui se tenaient du 7 au 9 octobre à Monaco, un spectre hante les conversations : les fuites de données. Les milliers de RSSI et autres experts cybersécurité invités cherchent par tous les moyens de protéger leur système d'information face à cette "épidémie", terme employé par l'un d'entre eux lors d'un déjeuner au Grimaldi Forum, plein à craquer de stands d'offreurs de solutions. "Je remarque que c'est le principal sujet de cette édition quand je parle avec les clients et prospects", confirme Joseph Fernando, sales engineer chez Cato Networks.
"C'est effectivement un sujet central car les médias en parlent beaucoup. Et il y a eu des cas de fuites de données scandaleuses qui ont frappé l'imaginaire collectif comme celle qui a touché la Fédération française de tir", ajoute Eric Boivin, spécialiste technique de la plateforme de Flare, une entreprise de threat intelligence spécialisée dans le dark web. A tel point que "la parole s'est enfin libérée sur les fuites de données", se réjouit Sébastien Weber, vice-président des ventes Europe du sud chez Mimecast, une entreprise spécialisée dans la protection des communications professionnelles.
Les fuites ne sont plus taboues
"Cette année, ce qui a changé par rapport aux éditions précédentes, c'est que tout le monde accepte d'être compromis. Avant il y avait une honte. Les RSSI avaient parfois tendance à exagérer les moyens qu'ils disaient déployer pour défendre leur système d'information. Mais, désormais, ils acceptent les compromissions et les fuites en expliquant, avec transparence et humilité, comment ils les gèrent et les contiennent", ajoute Sébastien Weber.
"Médiatiser les fuites de données a permis de normaliser leur réalité. Avant, on faisait tout pour les cacher. Les victimes de fuites assument désormais de s'être fait poutrer. C'est presque devenu une sorte de hashtag #MeToo avec écrit 'moi aussi je me suis fait poutrer'. Les clients assument. A tel point que certains m'expliquent, sans tabous, qu'ils ont un compte compromis par jour. On n'aurait jamais entendu cela l'année dernière".
IA : une industrialisation des fuites redoutée par les RSSI
"Généralement, quand on entend parler de fuites de données, le sujet est directement associé à l'IA. Beaucoup de professionnels craignent que l'IA industrialise des fuites de données toujours plus importantes", estime Olivier Daloy, Ciso in residence chez Zscaler, qui regrette néanmoins que "ce sujet en éclipse d'autres tout aussi importants, comme la capacité d'intrusion et de propagation latérale des attaquants".
"Aujourd'hui, la barrière à l'entrée technique pour mener une attaque cyber a complètement sauté. Avec l'IA, tout un chacun peut lancer des cyberattaques", estime Guillaume Vassault-Houlière, PDG de l'entreprise de bug bounty YesWeHack. Les compétences en informatique ne sont en effet plus nécessaires pour compromettre des systèmes d'information. "Des gars de 15 ans peu expérimentés" peuvent demander à l'IA de générer du code malveillant, d'identifier des vulnérabilités, et de les assister dans toutes les étapes d'une attaque.
Les RSSI présents redoutent également des fuites de données via le shadow AI, affirme Joseph Fernando. "Cette année, je remarque que beaucoup de nos clients et prospects me rapportent que des salariés insèrent des données d'entreprise dans des IA non autorisées, en mode shadow AI". "Le shadow AI ouvre la porte à d'immenses fuites de données. Le problème est qu'on encourage les employés à utiliser l'IA sans leur expliquer son fonctionnement", regrette Sébastien Weber.
Pour les RSSI invités, l'IA représente néanmoins une opportunité de mieux sécuriser les systèmes d'information. "Cela est nouveau. L'année dernière, l'agentisation des opérations de sécurité était encore un tabou. C'était considéré comme du marketing. Aujourd'hui, je remarque que c'est devenu une nécessité chez les clients et prospects que j'ai rencontrés", affirme Raphaël Marichez, chief security officer chez Palo Alto Networks.
Le discours de Vincent Strubel jugé trop peu concret
Le discours de Vincent Strubel, minutieusement scruté, a aussi suscité de vifs débats parmi les invités. Et pour cause. L'Anssi, qu'il dirige, a été vivement critiquée pendant l'été, suite à la fuite de données de la DGFiP, sa responsabilité ayant été mise en cause. Le directeur général de l'Anssi a appelé à l'autocritique et à la transparence sur les fuites de données affectant l'Etat. Si d'aucuns louent son propos, d'autres regrettent son manque d'approche opérationnelle.
"Je m'attendais à ce que des consignes très claires soient émises, à destination des entreprises, pour qu'elles améliorent leur cybersécurité. Comme une liste pragmatique de dix points sur lesquels toute entreprise doit travailler : se doter d'un coffre-fort numérique, d'une double authentification, sécuriser les droits d'accès aux IA…", regrette Olivier Daloy. "Un diagnostic a été posé lors de ce discours. La photographie est consensuelle. Mais la question attendue, qui reste en suspens est : que fait-on maintenant ? Il n'y a pas eu d'indications claires sur les actes que les entreprises doivent suivre pour éviter ces fuites de données. Il aurait été souhaitable que l'Anssi éclaire les entreprises grâce à sa connaissance des menaces", conclut Nicolas Arpagian, chief strategy officer chez Jizô AI. A bon entendeur.