

Agents IA en entreprise : quand vos propres outils exécutent les ordres de pirates invisibles

L'OWASP classe le détournement d'objectifs (ASI01) comme le premier risque des agents IA : des instructions malveillantes suffisent à détourner l'agent et à exploiter vos droits.
Du chatbot à l'agent autonome : le risque a changé de nature
Des chercheurs d’Aim Security ont montré qu’un simple e-mail pouvait faire sortir des données internes par Microsoft 365 Copilot dès juin 2025. Le destinataire n’avait même pas besoin d’ouvrir le message. L’assistant l’a lu en arrière-plan, comme tous les autres messages. Il a exécuté les commandes invisibles mais encodées dans le texte. Microsoft a corrigé la faille, appelée EchoLeak (CVE-2025-32711).
Cette publication résume très bien le problème. Vos agents IA ont maintenant un vrai pouvoir d’action. Ils lisent des boîtes de réception, consultent des bases de données, exécutent du code, appellent des API, et de plus en plus, déclenchent des paiements. Le texte a été généré par un chatbot, puis revu et corrigé par un humain. Un agent prépare un plan et le suit étape par étape, souvent sans devoir demander une approbation avant.
L'OWASP, leader mondial en sécurité applicative, en a tiré les conséquences. Le 9 décembre 2025, son GenAI Security Project a publié le Top 10 for Agentic Applications 2026. En première position figure le risque ASI01, le détournement d'objectifs.
Il ne s'agit pas simplement d'une variante de l'injection de prompt. Une injection classique fausse une réponse à un moment donné. Le détournement d'objectifs change toute la mission de l'agent. Cela modifie son plan, l'ordre de ses étapes et les outils qu'il utilise. Pour prendre une comparaison avec la route, on ne parle plus d'un panneau mal lu mais d'un GPS que quelqu'un reprogramme en cours de route.
Pourquoi vos défenses actuelles ne voient rien
Une faiblesse de conception
Un modèle de langage ne fait pas la différence entre une instruction et une donnée. La consigne d'un collègue, le corps d'un e-mail reçu, une page web consultée arrivent tous dans la même fenêtre de contexte. Ils se présentent sous forme de texte. N'importe quel passage peut être pris pour un ordre. Ainsi, un LLM ne sait pas distinguer une instruction légitime d'un contenu qu'il lit simplement.
L'OWASP décrit ce mécanisme de façon précise. L'attaquant change les objectifs de l'agent à travers les contenus que celui-ci traite, sans modifier son code. L'agent pense toujours qu'il sert son utilisateur. Cela rend l'attaque encore plus difficile à détecter.
Ce que l'agent reçoit, ce qu'il va chercher
Un agent s'alimente par deux canaux :
• Le flux reçu correspond à la demande de l'utilisateur. Il passe par l'authentification, les contrôles d'accès et le pare-feu. C'est le canal que la DSI sait protéger.
• Le flux récupéré rassemble tout ce que l'agent consulte par lui-même pour faire son travail. Il s'agit de pages web, d'e-mails, de tickets, de documents indexés par le RAG et de réponses d'autres agents. Ce canal échappe en grande partie aux contrôles.
L‘attaque passe par ce que l’agent lit, pas par la porte gardée
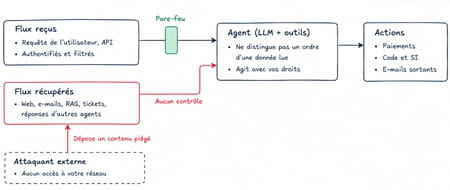
Surface d'attaque d'un agent IA : deux flux d'entrée, un seul contrôlé.
C'est par ce second canal que passe l'attaque. L'attaquant n'a pas besoin de pénétrer le système d'information ; il lui suffit de placer un contenu piégé là où l'agent finira par le lire. L'agent se charge du reste, avec les droits qu'on lui a confiés.
La sécurité périmétrique a été conçue pour filtrer ce qui entre. Or un agent passe ses journées à aller chercher de l'information, sur Internet comme dans les bases documentaires internes, par des connexions parfaitement légitimes. Les instructions de l'attaquant arrivent avec ces contenus sans déclencher la moindre alerte.
Pour un dirigeant, l'enjeu dépasse la technique. Quiconque parvient à écrire dans les sources d'un agent peut peser sur ce que cet agent décide et exécute au nom de l'entreprise. La souveraineté de l'entreprise sur ses propres décisions se joue donc aussi là, au même titre que la maîtrise de ses données ou de ses fournisseurs.
Des attaques déjà observées en conditions réelles
Depuis 2025, ces attaques touchent maintenant des environnements de production.
- Grok et Bankrbot, mai 2026. Bankrbot prend un message codé envoyé à Grok pour un ordre de transfert. Résultat : 3 milliards de jetons DRB détournés, soit 150 000 à 200 000 dollars. Le cours chute de 40 %. Aucun système n’a été piraté. Deux agents se sont simplement fait confiance.
- Sites web piégés, Unit 42, mars 2026. Certains sites cachent des instructions malveillantes pour tromper les IA de modération, déclencher des paiements ou supprimer des données. Les chercheurs ont identifié 22 techniques de dissimulation.
- Chaîne logicielle, Nx "s1ngularity", août 2025. Des paquets npm malveillants utilisent Claude Code, Gemini CLI et Amazon Q pour voler des secrets. Selon Wiz, plus de 2 300 secrets ont été exposés. 1 700 utilisateurs sont touchés. 6 700 dépôts privés ont été divulgués lors d'une seconde vague.
Feuille de route pour le Comex
Le problème vient du fonctionnement même des modèles. Aucun correctif ne règle le problème pour de bon. La solution dépend de l'architecture et de la gouvernance. Le cadre OWASP organise cela autour de trois axes.
- Limiter ce que l'agent peut faire.
Chaque agent doit seulement avoir les droits dont il a besoin pour sa mission. Toute action irréversible ou coûteuse, comme un virement, une suppression ou la modification d'habilitations, doit recevoir une validation humaine. Les consignes de l'agent, appelées "prompt système", ne devraient changer que par un processus formel. Cela fonctionne comme l'encadrement d'une délégation de signature.
Avant de commencer toute critique, l'agent doit aussi vérifier que ce qu'il va faire correspond bien à la demande de départ. Les capsules d'intention vont plus loin. Elles scellent l'objectif initial avec une méthode cryptographique, ce qui empêche qu'un texte lu en cours de route puisse le réécrire.
2. Considérez chaque contenu comme suspect.
Pages web, pièces jointes, documents du RAG, messages d'autres agents, tout ce que l'agent lit doit être traité comme potentiellement piégé. Il faut filtrer les flux récupérés. Il faut aussi détecter les contenus porteurs d'instructions.
3. Surveiller les agents en production.
Pour repérer un écart, il faut d'abord connaître le comportement habituel de l'agent. Si un agent comptable appelle l'API de paiement à 3 heures du matin, cela doit déclencher une alerte. Cela suppose de noter ses objectifs et la suite des outils qu'il utilise. Les agents qui ont des accès étendus font aussi partie du programme de gestion de la menace interne, avec la même attention que pour un administrateur système.
Aucun agent en production sans avoir été testé et attaqué en pré-production
Ces mesures n'ont de valeur que si on les teste. Le meilleur moyen de savoir si un agent peut être détourné est d'essayer soi-même, avant les attaquants, dans un environnement de préproduction qui copie la production. On doit utiliser les mêmes connecteurs, les mêmes sources documentaires et les mêmes habilitations. On travaille cependant avec des données de test et des outils sans impact réel, comme des comptes fictifs ou des paiements simulés.
Deux démarches se complètent. Le red-teaming consiste à placer des instructions malveillantes dans tout ce que l'agent lira, comme les e-mails, les tickets, les pages web, les documents du RAG ou les réponses d'autres agents, puis à vérifier s'il s'écarte de sa mission. Le test d'intrusion vise l'environnement de l'agent, comme ses API, ses connecteurs, la gestion de ses secrets et de ses droits. Un agent bien protégé contre l'injection reste dangereux s'il possède des clés d'administration.
Pour que ces tests deviennent une habitude plutôt qu'un exercice ponctuel, trois règles aident. D'abord, il faut lier chaque mise en production à un rapport de tests, avec des critères de passage fixés à l'avance. Ensuite, il faut refaire les tests à chaque changement de modèle, de consignes, d'outil ou de source de données. Le comportement d'un agent peut changer sans qu'une ligne de son code bouge. Enfin, il faut envoyer les résultats jusqu'au comité des risques, comme pour n'importe quel audit de sécurité.
Gouverner l'agent comme un collaborateur à haut risque
Les entreprises ont mis des dizaines d'années à apprendre à embaucher, former et surveiller leurs employés. Aujourd'hui, elles donnent des pouvoirs semblables à des agents IA en seulement quelques semaines de projet.
Un principe doit guider ces déploiements. Les pouvoirs d'action donnés aux agents ne doivent pas dépasser la capacité de l'entreprise à les contrôler et à les auditer. Le sujet ne peut pas rester limité à la DSI. Choisir entre productivité et risque opérationnel revient au Comex. C'est à lui d'en assumer la responsabilité.
Avant de mettre un agent en production, je suggère à chaque comité exécutif de poser deux questions. Quelles sont les sources que cet agent consulte, et qui peut écrire dans ces sources ? Où est le rapport de red-teaming qui montre qu'il résiste aux tentatives de détournement ?