

Plongée dans le dark web #2 : comment j'ai failli attaquer Crypto.com

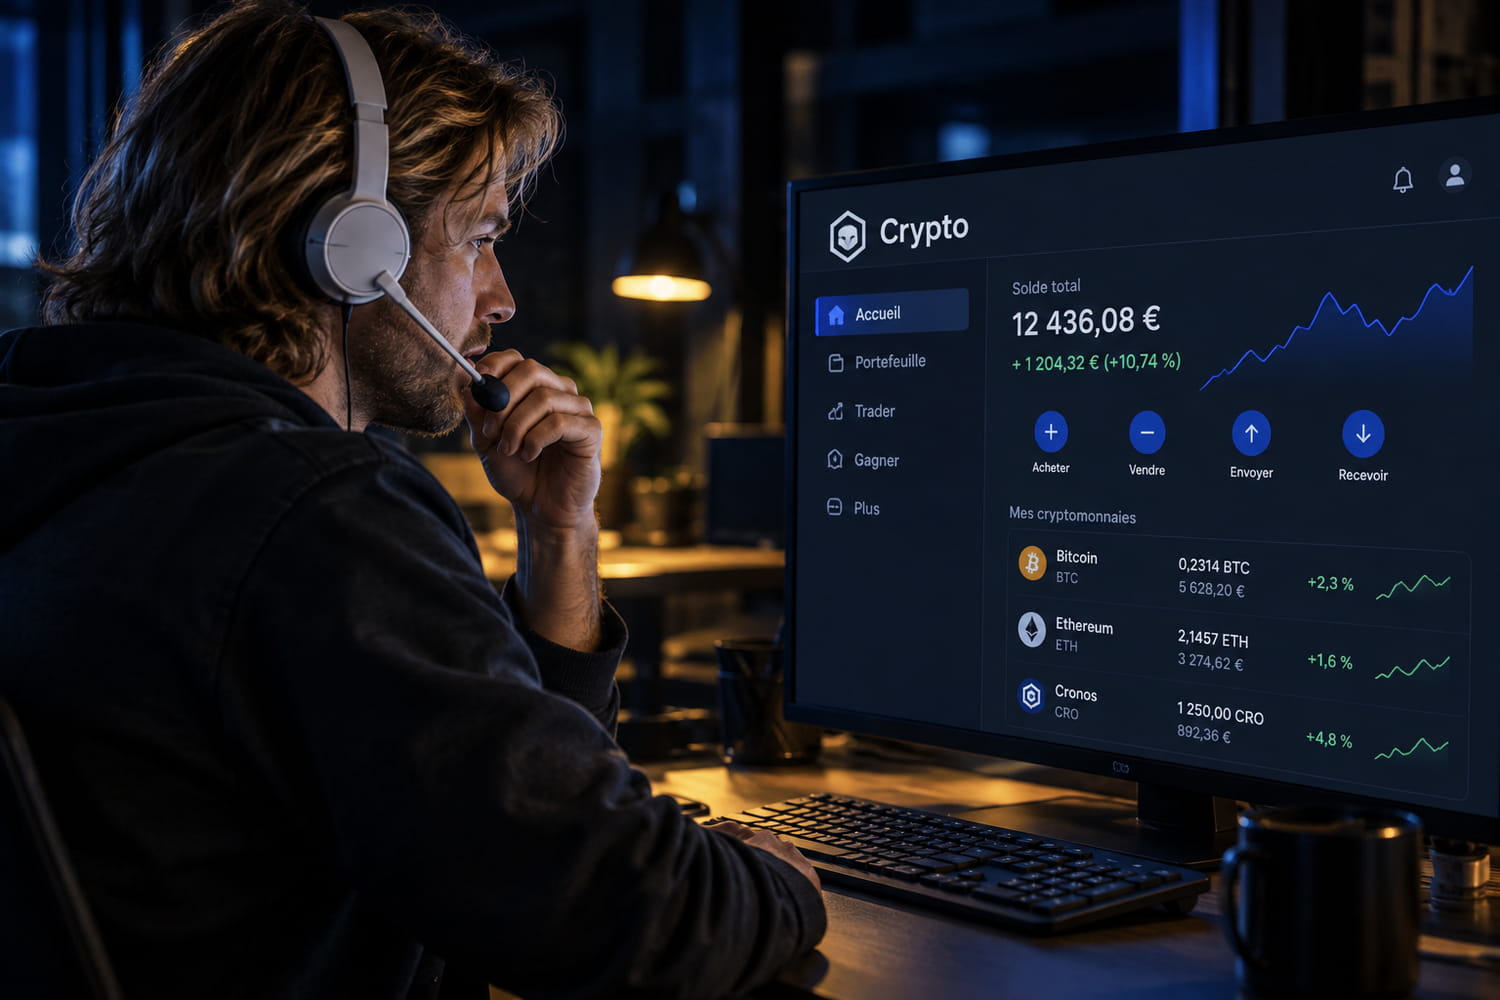
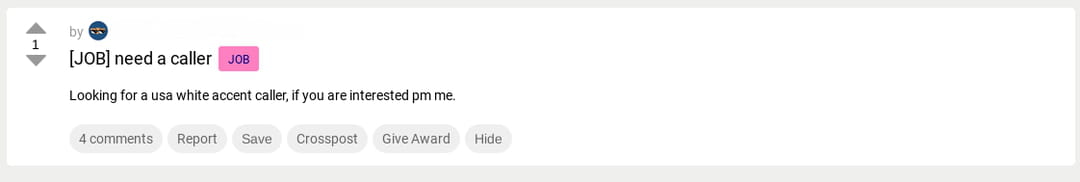
Pour trouver un emploi cybercriminel sur le dark web, nul besoin de posséder des connaissances techniques poussées. La division du travail est si aboutie qu'elle mobilise un très large panel de compétences, même celles que l'on retrouve dans le marché du travail légal. Il est ainsi fréquent de tomber sur des offres d'emploi pour des postes de téléconseillers dans les forums cybercriminels. Sur le forum Dread, je tombe par exemple sur une annonce intitulée "Besoin d'un téléconseiller". Et de préciser : "Recherche un téléconseiller avec l'accent américain blanc, envoie un message privé si tu es intéressé."
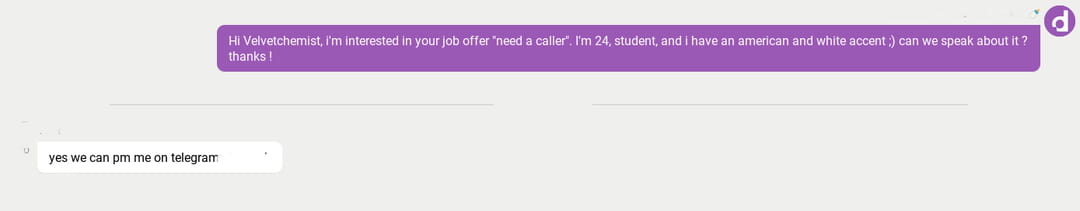
Je parle anglais avec un accent français, et non pas avec un "accent américain blanc". Mais peu importe. L'extrême concision de l'annonce attise ma curiosité. J'envoie donc un message privé au cybercriminel en m'inventant un personnage : "Salut, ton offre d'emploi m'intéresse. J'ai 24 ans, je suis étudiant, et j'ai l'accent américain blanc. Pouvons-nous en parler s'il te plaît ?". Comme il est d'usage sur ce forum, le cybercriminel me donne son nom d'utilisateur Telegram pour échanger avec lui plus discrètement.
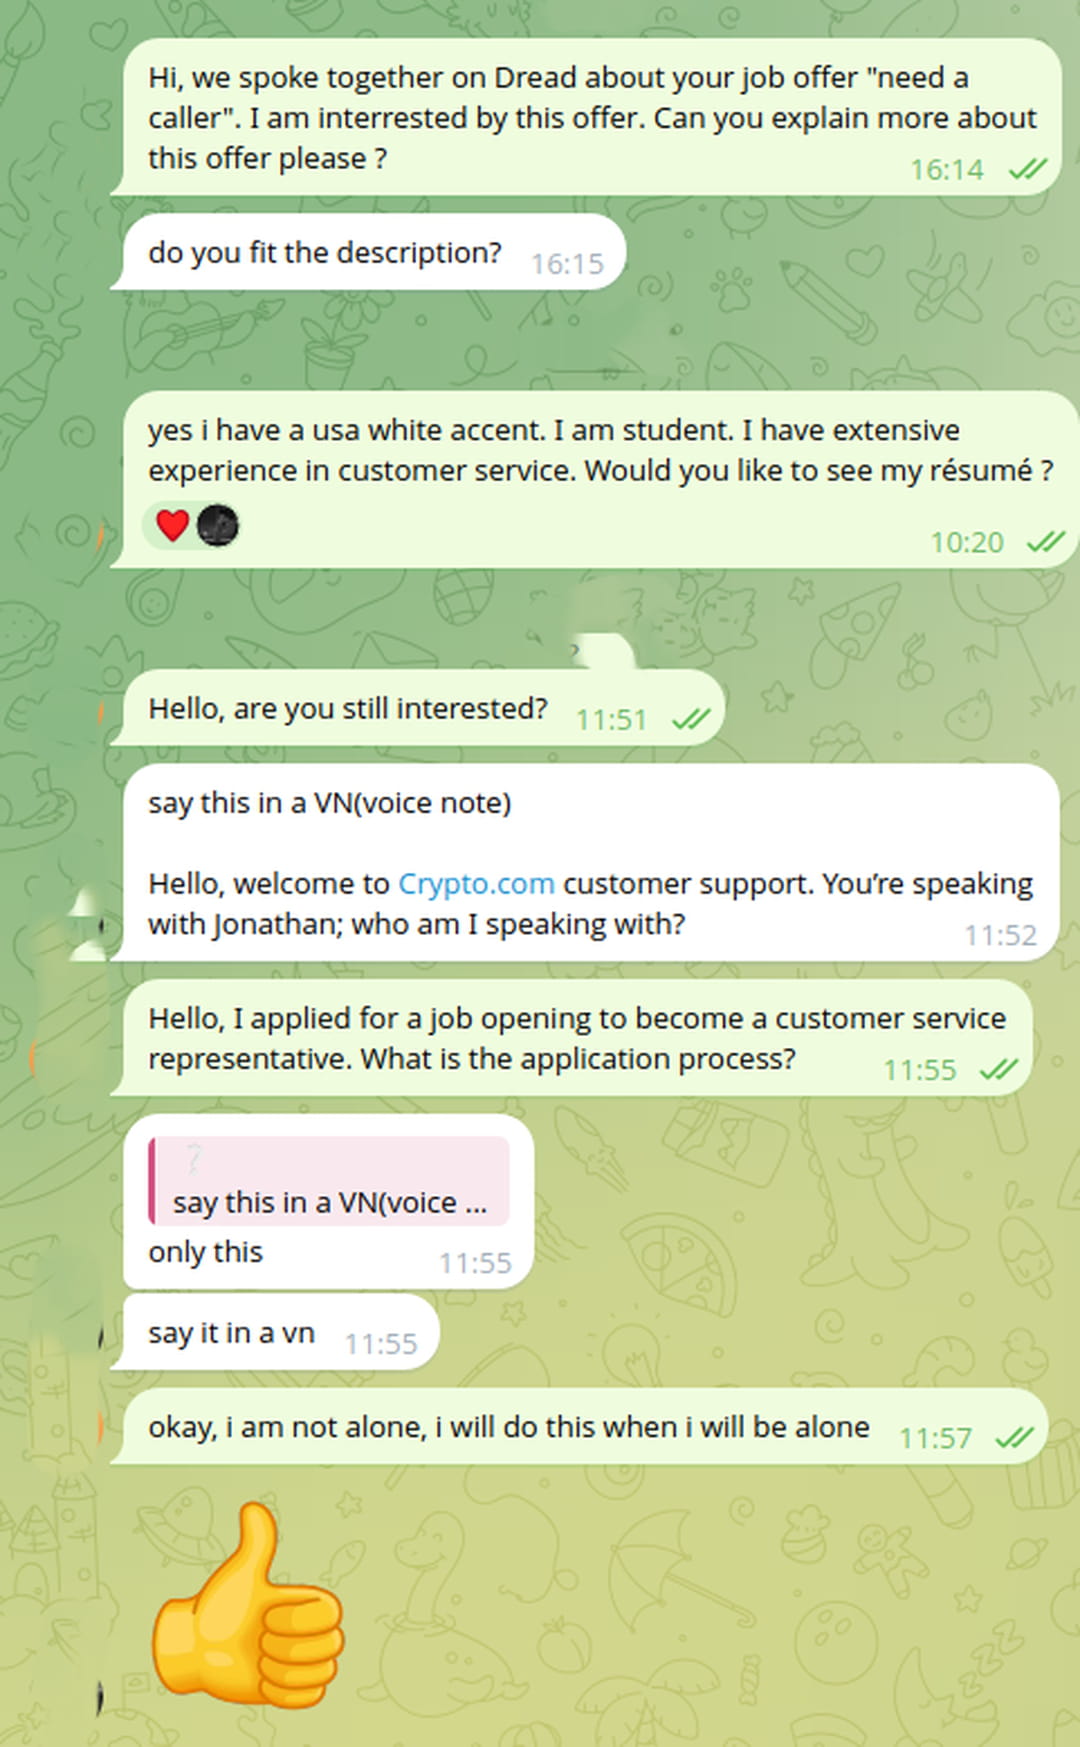
Sur Telegram, sa première question vise à savoir si je corresponds à sa recherche. Je lui affirme de nouveau que j'ai bien l'accent qu'il souhaite, en plus d'avoir "une grande expérience dans le service client". Pour le rassurer, je lui demande même s'il veut consulter mon CV. Il arrive en effet que certaines annonces d'offres d'emploi sur le dark web demandent aux candidats de fournir un CV anonymisé qui doit simplement faire état des compétences acquises. Il cesse de me répondre pendant plus de 24 heures, avant de revenir à la charge :
- Salut, es-tu toujours intéressé ?

- Dis cela dans une note vocale : "Bonjour, bienvenue au service client de Crypto.com. Vous parlez avec Jonathan, qui êtes-vous ?"
Sa demande ne répond tellement pas à ma question que je crois d'abord à une erreur de destinataire. Je lui rappelle donc que j'ai postulé pour un poste de téléconseiller et lui demande quel est le processus de recrutement. Il insiste : "Dis cela dans une note vocale". Je comprends donc qu'il me teste déjà, en direct.
Si j'effectue la note vocale avec ma propre voix, il pourra l'exploiter à des fins cybercriminelles, en l'utilisant notamment pour concevoir des deepfakes. Et puis, il risque de repérer mon accent français Je suis tenté d'utiliser l'IA pour fabriquer la voix d'un homme de mon âge qui dicte son texte avec l'accent américain. Mais le résultat risque d'être peu convaincant. C'est un test en direct, je n'ai pas le temps. Je prétexte une impossibilité de répondre à sa demande immédiatement en lui expliquant que "je ne suis pas tout seul, et que je le ferai quand cela sera le cas".
Je continue néanmoins de discuter avec lui pour extorquer un maximum d'informations.
- Avant de postuler, pourrais-tu m'en dire plus sur ce que tu recherches ? Quel type de service client est-ce ? Quelle est l'organisation derrière celui-ci ? Aussi, quel est le salaire ? Etc. Je préfère me renseigner sur tous ces détails car il y a beaucoup de fausses offres d'emploi sur le dark web, même si je ne pense pas que ce soit le cas en l'espèce... merci !

- Tu touches 33% de chaque butin. On se fera appeler Crypto.com, on a l'interface et tout le reste, donc quand ils se connectent, etc., on récupère leurs identifiants de connexion et toi tu as juste à appeler la victime et lui faire de l'ingénierie sociale pour qu'elle s'exécute.

- Okay, merci pour ces informations. Vous êtes combien ? Tu as de l'expérience là-dedans ? Désolé pour toutes ces questions, mais je suis quelqu'un de sérieux et je ne m'engage que dans des projets fiables. C'est pour ça que je veux en savoir plus avant de me lancer.
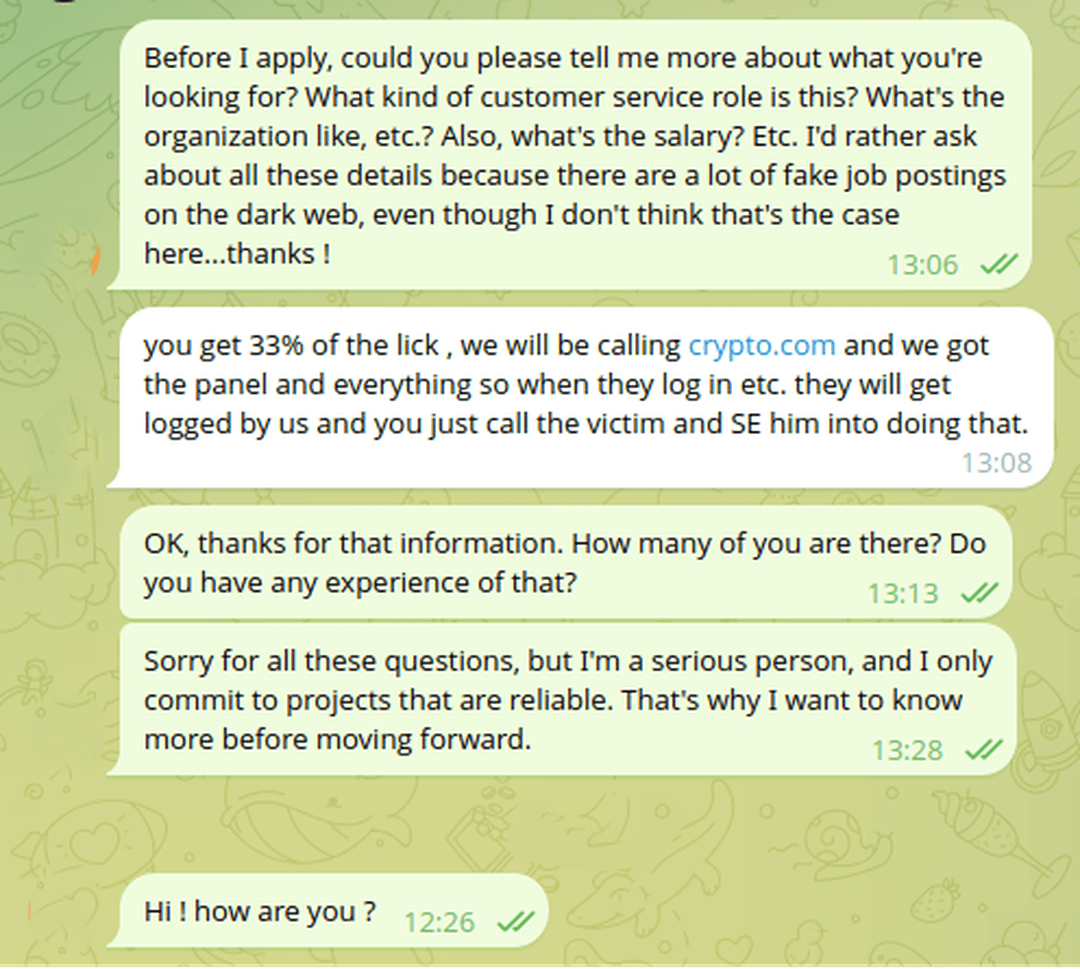
Après ce message, il ne me répond plus, malgré une relance le lendemain pour lui demander comment il allait. Peu importe, les informations transmises me permettent déjà de comprendre la cyberattaque dans laquelle le recruteur voulait m'enrôler : manipuler des utilisateurs de l'une des plus grandes plateformes d'échange et de gestion de cryptomonnaies au monde, Crypto.com, pour leur extorquer de l'argent.
Le procédé est celui d'une attaque phishing de type man-in-the-middle. Le cybercriminel, ou l'équipe technique pour laquelle il travaille, envoie un e-mail ou un SMS à la cible pour lui faire cliquer sur un lien pointant vers la fameuse "interface" qu'il évoque. Il s'agit en fait d'une fausse page web qui imite le formulaire de connexion de Crypto.com. Pour la convaincre de cliquer sur le lien, le message peut par exemple être une injonction à se connecter urgemment à son compte Crypto.com pour des raisons de sécurité liées à la gestion de ses fonds.
Quand la victime se retrouve devant la fausse page web de Crypto.com, elle entre donc ses identifiants, qui sont automatiquement saisis sur la page de connexion de la vraie plateforme Crypto.com, mais par les hackers. Comme la connexion provient alors de l'appareil des hackers, et non de celui de la victime, Crypto.com active une double authentification. Un code de sécurité lui est envoyé. La victime l'entre sur la fausse page de connexion. Et ce code est à son tour automatiquement renseigné sur la vraie page de connexion par les hackers. Une fois connectés au compte de la victime, les cybercriminels peuvent manipuler comme bon leur semble ses crypto-actifs.
De mon côté, la mission d'ingénierie sociale par téléphone aurait consisté à dissiper la méfiance de la victime : la convaincre de cliquer sur le lien en cas d'hésitation, la pousser à renseigner ses identifiants, ou apaiser ses craintes quand elle reçoit le code de sécurité. Pour cela, j'aurais dû imiter un membre du service client de Crypto.com, pour exploiter à fond ses biais cognitifs, liés à l'autorité et à l'urgence. Le biais d'autorité désigne la tendance à accorder une confiance aveugle envers un tiers qui se présente comme expert. Celui d'urgence, la manière d'agir impulsivement face à une menace imminente. J'aurais par exemple dû lui faire croire que ses fonds sont en train d'être volés par des cybercriminels et qu'elle doit donc agir dans la minute en cliquant sur le lien envoyé pour se connecter à son compte.
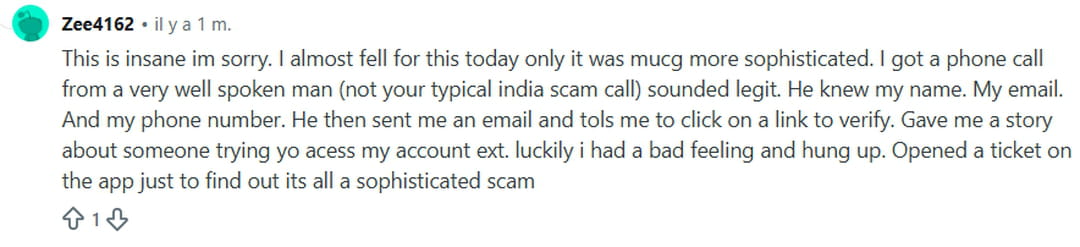
Pendant que je m'imagine le scénario d'attaque, je me renseigne pour savoir si des clients de Crypto.com en ont été victimes. Sur Reddit, je tombe sur ce message posté par une victime de cette fraude, peu de temps après ma conversation avec le cybercriminel : "C'est de la folie (…). J'ai reçu un appel téléphonique d'un homme qui s'exprimait très bien (pas une arnaque typiquement indienne), ça avait l'air tout à fait légitime. Il connaissait mon nom, mon e-mail et mon numéro de téléphone. Il m'a ensuite envoyé un e-mail et m'a dit de cliquer sur un lien pour vérifier. Il m'a raconté toute une histoire comme quoi quelqu'un essayait d'accéder à mon compte, etc. Par chance, j'ai eu un mauvais pressentiment et j'ai raccroché. J'ai ouvert un ticket sur l'application, juste pour découvrir qu'il s'agissait d'une arnaque très élaborée."
Promis, ce n'était pas moi !