

Ready For IT 2026 : Deepfakes, shadow AI, données toxiques… L'IA donne des sueurs froides aux DSI et RSSI

Même si l'IA est accueillie avec enthousiasme lors de la 7e édition de Ready For IT qui se tient à Monaco du 3 au 4 juin 2026, elle suscite de nombreuses craintes chez les décideurs IT présents. "Le comité exécutif nous attend sur notre capacité à rendre plus simple les processus complexes" grâce aux agents IA, affirme Audrey Brayer, DSI de Pierre & Vacances, lors de la plénière d'ouverture. Mais "on doit aussi être architecte du discernement" quant à leur usage, nuance-t-elle. L'IA provoque en effet de nombreux cyber-risques qui nécessitent une réflexion approfondie sur son usage. Celle-ci a été rendue possible grâce aux tables rondes qui ont apporté des pistes concrètes aux décideurs IT pour intégrer l'IA de manière sécurisée dans leurs organisations.
Faire face aux deepfake
S’il est un risque de l’IA qui a particulièrement retenu l’attention durant l’événement, c’est bien celui des deepfake. De plus en plus accessibles et sophistiqués, ils étaient au centre de la discussion entre les youtubeurs Amistory et Sylvqin lors d’une plénière consacrée aux défis que l'IA pose aux ETI. "Il existe désormais du deepfake as-a-service", affirme Sylvqin. Cela permet à des cybercriminels d’usurper l’identité d’un collaborateur, d’un associé, d’un client ou d’un fournisseur afin d’obtenir l’exécution d’une action de la part d'une entreprise, comme un virement bancaire.
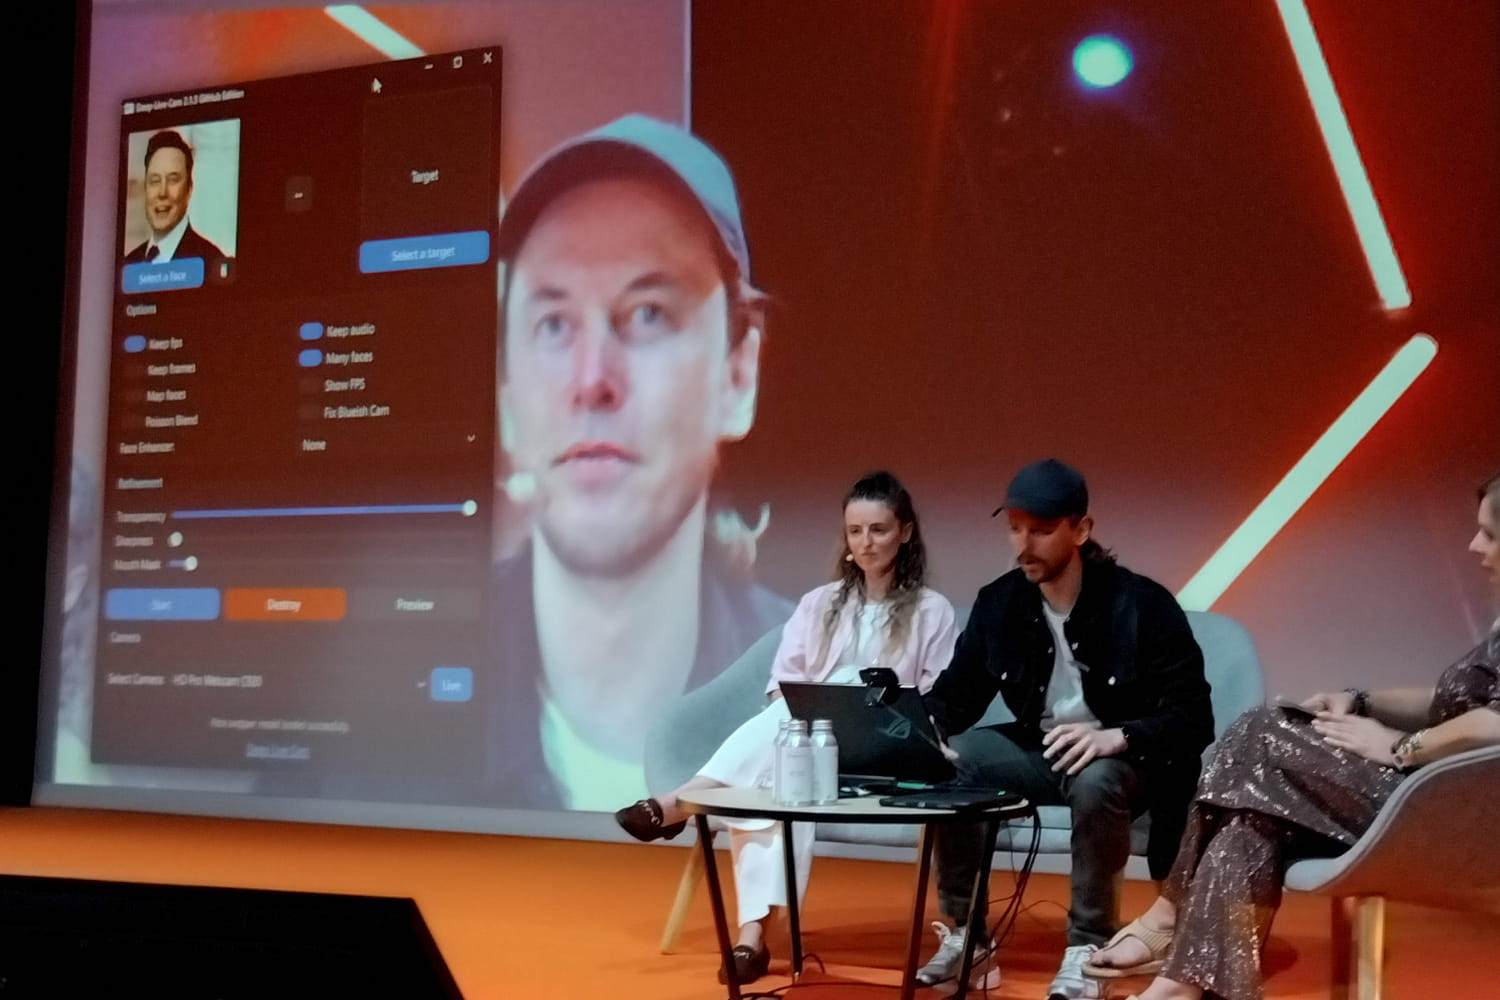
La création de deepfake devient même accessible à tout un chacun grâce à des outils IA spécialement conçus pour cela. Et le résultat est bluffant. Pour le prouver, Sylvqin a utilisé l'un de ces outils en se plaçant devant la webcam d'un ordinateur. Aux yeux du public, son visage est apparu métamorphosé en celui d’Elon Musk, puis en celui de Nicolas Sarkozy. Pour limiter les risques, Amistory conseille donc "de mettre en place des procédures internes en cas de virement d'argent par exemple", ce qu'elle appelle "une double authentification humaine". Par exemple, quand un responsable financier reçoit une demande de virement de la part d’un prétendu collègue, il doit en vérifier la légitimité auprès d’autres services à partir d'un certain montant.
Anticiper les besoins métiers
D’autres tables rondes et retours d'expérience ont mis en lumière les défis auxquels les RSSI et les DSI sont confrontés face à l’essor de l’IA, notamment dans le secteur de la santé. Myriam Pellissier, RSSI de l'Agence régionale de santé de la région Provence-Alpes-Côte d'Azur, a ainsi fait part de ses craintes de shadow AI qu'elle observe dans les établissements de santé dont elle coordonne la politique de cybersécurité. Ce shadow AI peut en effet aboutir à des fuites de données personnelles. "Et cela peut provoquer une perte de confiance des patients envers le secteur de la santé", insiste-t-elle. Nicolas Emeyriat et Pierre-François Desmure, médecins urgentistes au centre hospitalier universitaire (CHU) de Nice, observent le même phénomène.
Certains jeunes médecins et internes ont recours à ChatGPT pour les assister dans l’établissement de diagnostics, selon ces deux médecins. Au-delà du fait que des données personnelles de patients peuvent donc être insérées dans les prompts, les réponses générées contiennent de nombreuses erreurs. C'est pourquoi ils ont développé Urgencia, une IA de santé entraînée sur des données médicales savantes et maîtrisées, qui ne génère que des réponses qu'elle peut déduire, sans hallucinations ni inventions. Ce type d'initiative doit être encouragé par une gouvernance IA mise en œuvre au sein des organisations, estime Christophe Godefroid, DSI au CHU belge Helora. Inspirée de la norme ISO 42001 sur le management de l'IA, la gouvernance que le DSI a mise en œuvre dans son CHU comporte un comité chargé de sélectionner des projets IA proposés par les métiers, pour anticiper leurs besoins et éviter qu'ils ne s'expriment clandestinement.
Structurer la donnée
Le déploiement de l'IA s'accompagne d'une autre crainte qui a été exprimée par les décideurs IT : celle de ne pas disposer de données suffisamment structurées au sein de leurs organisations. L’adoption croissante de l’IA les pousse en effet à vouloir mieux gérer leurs données, en s’assurant qu'elles sont à jour, correctement classifiées selon leur niveau de sensibilité et débarrassées des informations obsolètes. Et pour cause : "Si le dataset sur lequel s'entraîne une IA est composé de données inutiles ou périmées, la pertinence de cette IA sera mauvaise. Et si l'IA s'entraîne sur de la donnée sensible alors qu'elle ne le devrait pas, c'est un problème. Avec l'arrivée de l'IA, on ressent donc que les clients sont de plus en plus sensibles à la gestion des données qu'ils utilisent", affirme Ronan Capmal, expert de la sécurité de l'IA et de la donnée chez Rubrik. "C'est pourquoi, avant de se lancer dans des projets IA, il faut opérer une cartographie de la donnée et la classer correctement", conseille Myriam Pellissier.