

Cybersécurité : comment l'IA oblige RSSI et CDO à travailler ensemble

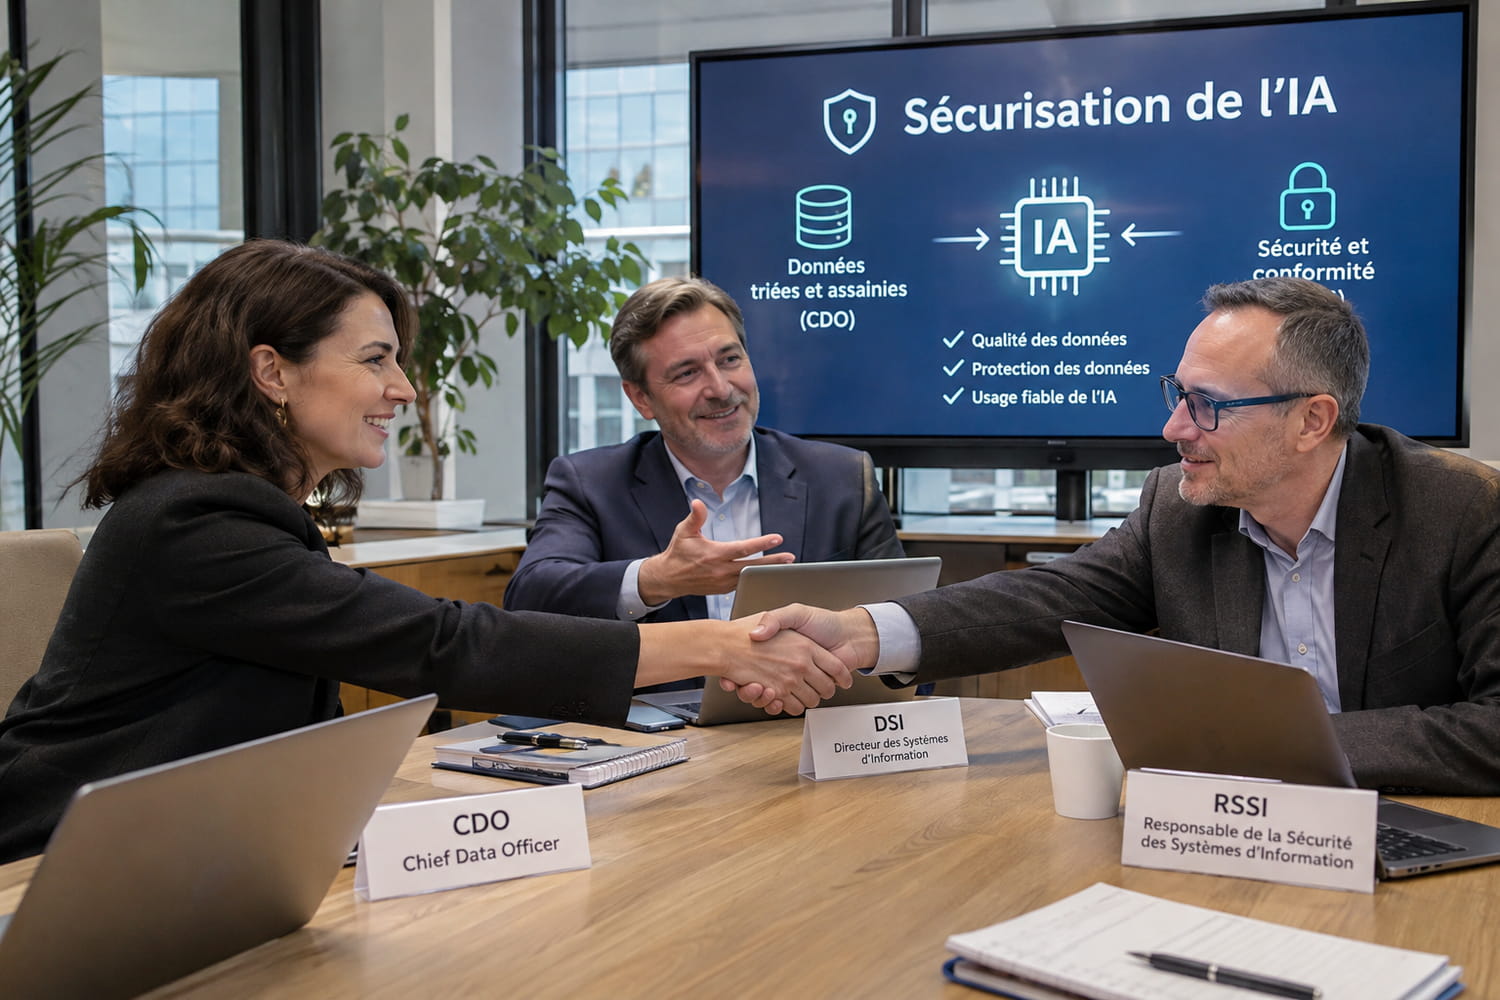
L'IA ne joue pas que les trouble-fête chez les entreprises. Elle joue aussi les entremetteuses au sein du management, les RSSI devant désormais composer avec le chief data officer (CDO). Pour rappel, ce dernier valorise les données de l'entreprise pour déployer des applications qui accélèrent les processus métiers. "Avant, on ne s'appelait qu'une fois tous les deux mois, avec le RSSI. Maintenant, on s'appelle toutes les semaines !", affirme José Alberto Rodriguez Ruiz, CDO chez Cornerstone, une entreprise américaine de solutions de gestion des ressources humaines. "Je lui parle même presque tous les jours !", renchérit Tom Catchings, le RSSI de Cornerstone. Cette nouvelle collaboration n'est pas qu'américaine : "Avant, il faut bien reconnaître qu'on s'ignorait gentiment, avec le CDO. Mais l'IA nous a rapprochés, car on travaille désormais sur la même matière, à savoir la data", confie également Odile Duthil, directrice cybersécurité du groupe Caisse des Dépôts et présidente du Clusif, une association française réunissant des experts de la cybersécurité.
Le CDO complète le RSSI pour sécuriser l'IA
"Avant, on me sollicitait uniquement pour fournir des dataset en vue de réaliser des projets. En fait, j'étais considéré comme un simple fournisseur de données. Depuis l'arrivée des projets d'IA, ma responsabilité change. Je fournis toujours des données, mais j'assure également leur qualité. Car l'IA ne fonctionne correctement que si elle se nourrit d'une donnée de qualité. Si elle se nourrit de données vérolées et instables, elle produira des erreurs", insiste Alfred Ortolani, CDO chez Intescia Group, une entreprise spécialisée dans la data intelligence BtoB. Tom Catchings observe également cette évolution de la fonction de CDO : "C'est la fonction de CDO que l'IA transforme le plus, car la donnée est désormais essentielle. Garantir une donnée propre, exhaustive et pure est nécessaire pour les projets IA. Autrefois, on pouvait laisser passer des erreurs en matière de données. Plus maintenant".
Une IA qui s'entraîne sur des données altérées peut en effet halluciner, divulguer des informations non prévues et confidentielles à des personnes illégitimes, mal agir et conseiller de mauvaises décisions. Une organisation qui néglige ses données s'expose aussi à du data poisoning. Cette attaque vise à introduire des données d'entraînement malveillantes pour influencer le comportement de l'IA. Le CDO doit donc collaborer avec le RSSI pour sécuriser les projets IA : "Avec l'IA, on peut s'exposer à des risques non pas seulement techniques, mais provoqués par les données. C'est pourquoi on doit travailler ensemble, avec le RSSI, sur tous les risques de l'IA. Le RSSI a besoin de connaître les données utilisées et comment elles le sont. Nous allons lui apporter cette connaissance et il doit garantir leur sécurité", insiste le CDO de Cornerstone. "Avant même qu'un projet IA soit lancé, le RSSI et moi-même étudions la donnée mobilisée et discutons de son exposition aux risques cyber", ajoute Alfred Ortolani.
"Avant, c'était le RSSI qui délimitait le périmètre des données accessibles pour tout projet. Avec cette nouvelle collaboration provoquée par l'IA, le CDO marche donc un peu sur les plates-bandes traditionnelles du RSSI", estime Eric Singer, RSSI externe et membre du Club des experts de la sécurité de l'information (Cesin). François Ehly, RSSI externe, senior manager chez Almond et aussi membre du Cesin, ne partage pas cet avis : "L'IA apporte de nouveaux risques cyber dont certains sont également du ressort du CDO, comme l'analyse des erreurs de l'IA, qui relèvent des données d'entraînement". "Il n'y a pas de chevauchements de fonctions, mais plutôt une meilleure compréhension des rôles de chacun. C'est un partenariat sans opposition ni fusion. Chacun conserve son expertise", rassure Alfred Ortolani.
Une collaboration qui s'institutionnalise
Cette collaboration émergente est même promue par des cabinets de conseil en transformation numérique, comme Meritis. Influencés par la norme ISO 42001 sur le management de l'IA, "qui jette un pont entre la cybersécurité et la gestion de la donnée (…), nous conseillons d'associer le CDO au processus de sécurisation des projets IA, avant leur déploiement", affirme Gaëtan Eleouet, directeur software engineering au sein du cabinet. Cette collaboration s'institutionnalise même dans certaines entreprises. C'est le cas chez Intescia Group. "Quand je suis arrivé dans l'entreprise, il y a deux ans, ces métiers fonctionnaient en silos. J'ai donc favorisé cette collaboration entre le CDO et le RSSI grâce à des directives. Celles-ci imposent de les associer à chaque démarrage d'un projet IA", affirme Philippe Sidommo, CTO de l'entreprise, qui manage le DSI, le RSSI et le CDO. Même constat chez Cornerstone. L'entreprise américaine a mis en place "un comité de gouvernance de l'IA" grâce auquel RSSI, CDO et CIO "discutent ensemble avant de lancer un projet, avec des réunions bimensuelles", selon Tom Catchings. "Le temps est venu de formaliser ces relations".