

"Vous avez vingt minutes pour reprendre le contrôle" : j'ai testé un jeu vidéo qui simule une crise cyber et voici ce que j'ai vécu

À peine le jeu lancé, l'inquiétude s'installe. Avec BlackOut, son nouveau serious game lancé en juin 2026, l'éditeur BlueSecure, spécialisé dans la sensibilisation au risque cyber, m'entraîne dans une aventure que je ne souhaite pas vivre dans la réalité. Tout démarre lors d'une sombre matinée d'hiver à l'ambiance pesante qui annonce déjà les difficultés à venir. Il est 9h45, dans le quartier de La Défense. Une voix apparaît : celle du narrateur qui m'invite à me glisser dans la peau d'un collaborateur d'une entreprise nommée Demotex.
Mon nom est Manu Sotrin, comme le révèle mon badge que je présente au lecteur d'accès pour entrer dans les locaux. Très rapidement, je comprends que l'entreprise dans laquelle je travaille évolue dans un environnement fortement exposé aux risques cyber. Il s'agit en effet d'une "entreprise industrielle fournisseur de pièces essentielles pour les réseaux électriques", m'indique le narrateur. C'est le genre d'entreprises que les cybercriminels aiment cibler : une attaque réussie peut entraîner l'arrêt de toute une chaîne d'approvisionnement, fragiliser le secteur critique de l'électricité et avoir d'importantes répercussions sur l'économie du pays.
Un collaborateur franchement négligeant
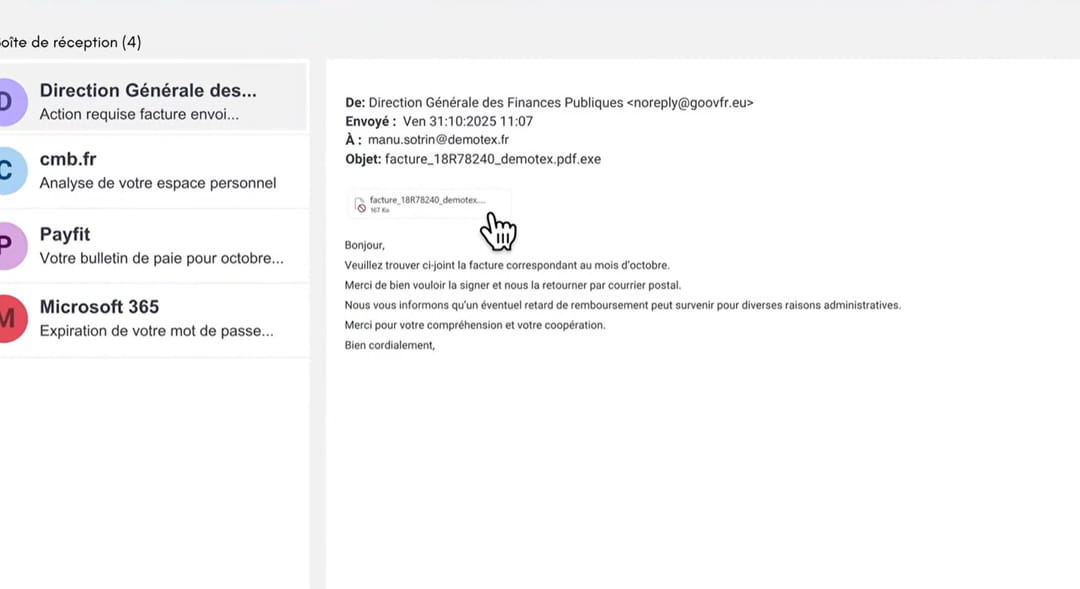
Une fois arrivé à mon bureau, je prends un café, démarre mon ordinateur et ouvre ma boîte mail. Je clique sur le dernier e-mail envoyé le vendredi 31 octobre 2025. Je comprends donc que nous sommes lundi matin et que mon personnage n'est sans doute pas totalement éveillé à sa semaine de travail qui ne fait que démarrer. Cet e-mail indique qu'il provient de la direction générale des finances publiques. C'est évidemment faux. Et il contient un fichier en pièce jointe nommé "facture". Manu clique dessus. Apparaît alors subitement, en plein écran, un message de la part d'un groupe de cybercriminels nommé HAXX.
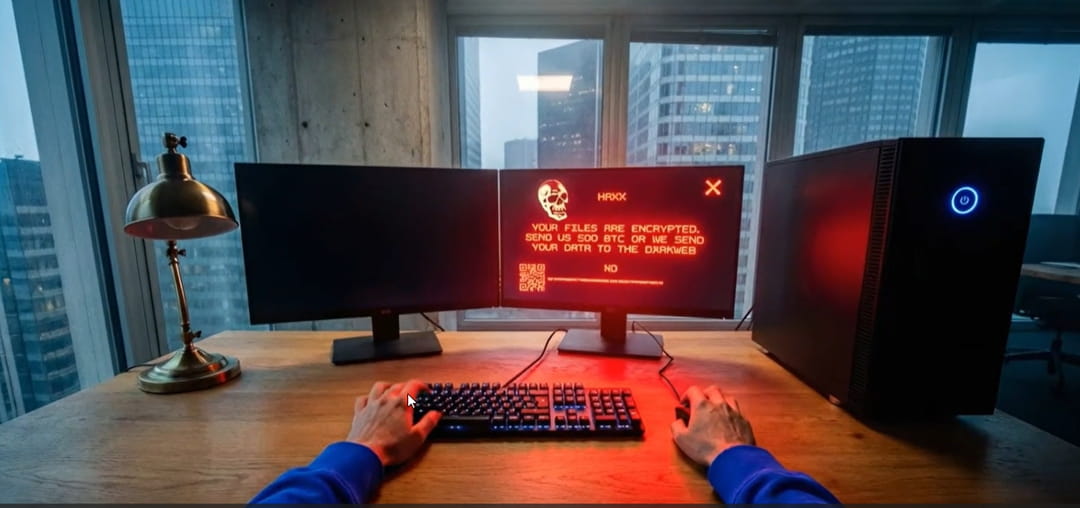
Ecrit en anglais, ce message indique que mes fichiers ont été chiffrés. "Envoyez-nous 500 BTC, sinon nous publierons vos données sur le dark web", réclame le groupe cybercriminel dans son message. Mon personnage ne semble pas très sensibilisé au risque cyber. Certains éléments de l'e-mail ne l'ont pas mis en garde. Evidemment, il n'y a aucune raison pour que la DGFIP lui envoie une facture. Et l'adresse e-mail est une mauvaise imitation de l'adresse officielle.
Le narrateur me laisse enfin prendre en main mon personnage. Je peux choisir entre déconnecter le poste de travail du réseau, fermer la fenêtre ou redémarrer mon ordinateur. Je déconnecte évidemment le poste. Le narrateur me félicite en expliquant qu'il permettra de limiter la propagation de l'attaque.
Le compte à rebours est lancé
Je préviens immédiatement le RSSI de l'entreprise, Liam, qui a déjà remarqué l'attaque : "Les serveurs sont en train de tomber, un par un. Ce n'est donc pas une panne, mais bel et bien un ransomware", me confirme-t-il, le visage défait et fatigué. S'ensuit un compte à rebours : le narrateur m'indique qu'il ne me reste plus que vingt minutes "pour décider, mobiliser, contenir et reprendre le contrôle" de la situation.
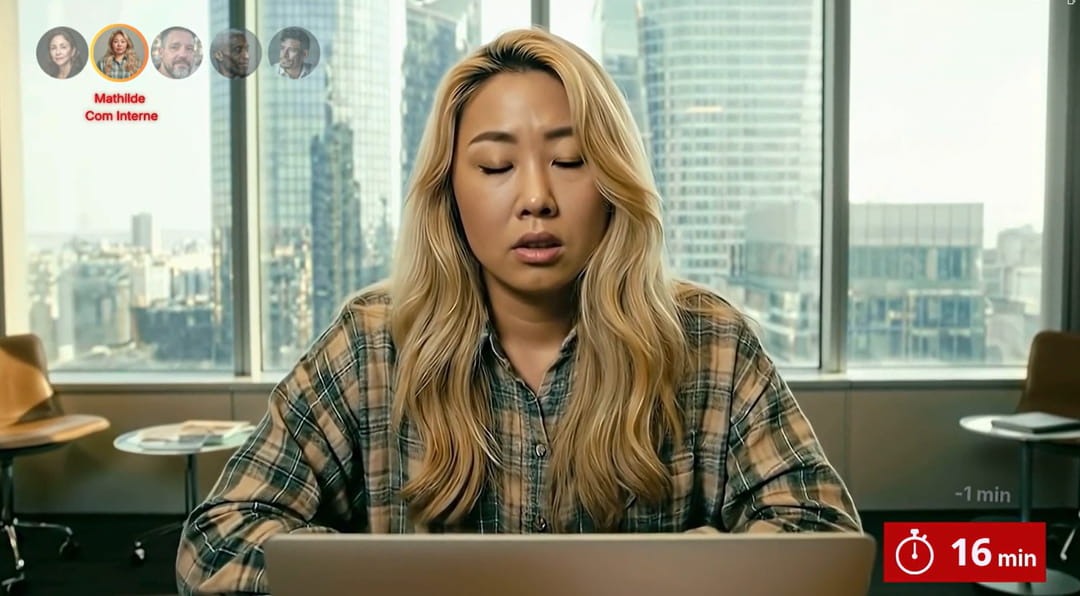
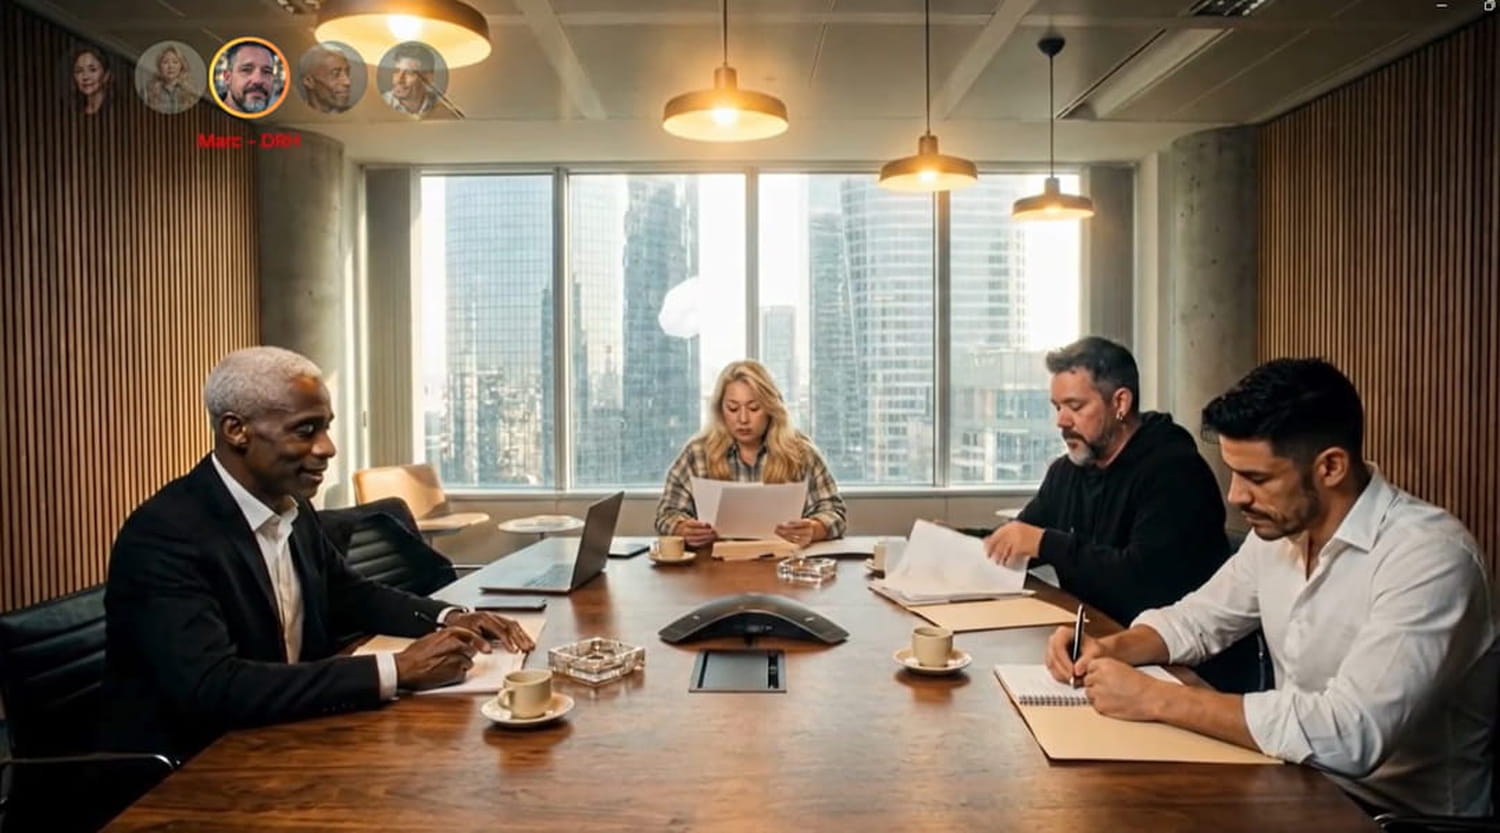
L'attrait du défi fait battre mon cœur un peu plus vite. Après avoir coupé l'accès externe au système d'information, Liam réunit en urgence une cellule de crise avec le délégué à la protection des données (DPO), Georges, le DRH, Marc, et la responsable de la communication, Mathilde. Il manque Ana, la directrice générale, qui est en déplacement. Le narrateur me glisse dans la peau de chacun d'eux simultanément pour prendre les meilleures décisions à leur place. De mauvaises décisions ralentissent la résolution de la crise en ajoutant des minutes au compteur.
Chacun d'eux aborde la crise avec son propre point de vue et défend ses priorités. Quand le DRH souhaite "ne pas affoler toute la boîte", le DPO rapporte constamment les échanges aux règles légales à suivre en cas de crise cyber : "Sur la communication, restons prudent. Communiquer à nos clients trop tôt peut comporter des erreurs. Communiquer trop tard constitue une non-conformité réglementaire. Rappelle-toi, le RGPD nous donne 72 heures pour prévenir la Cnil si des données personnelles ont fuité. Et comme Demotex est un organisme de services essentiels, on se doit de prévenir l'Anssi sans délai. Nous devons qualifier l'incident avant de le notifier à la Cnil, l'Anssi et nos clients", rétorque le DPO au DRH.
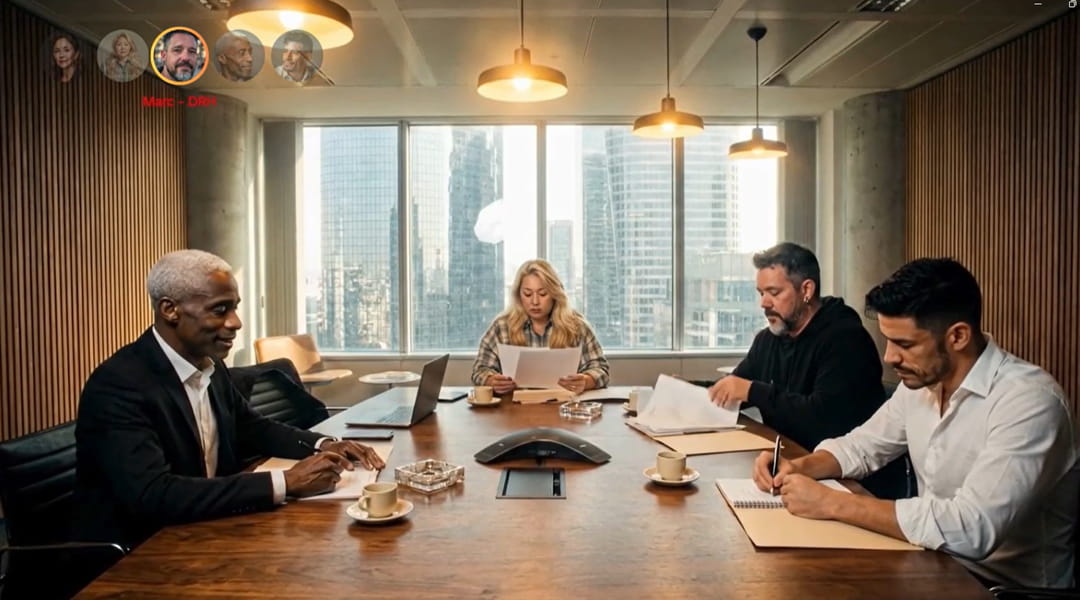
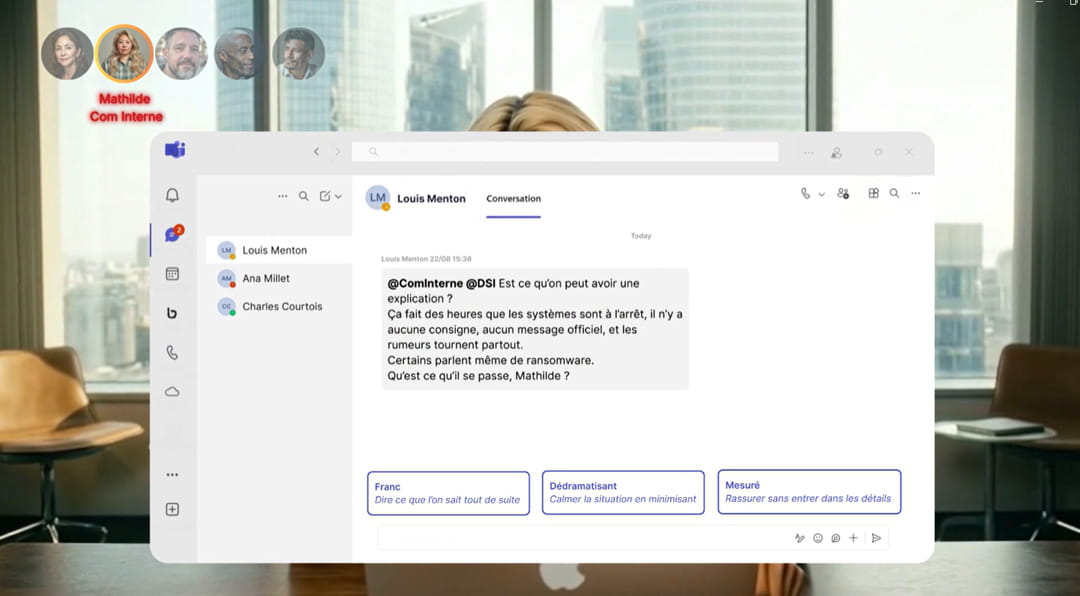
Je me retrouve alors plongé dans le huis-clos d'une cellule de crise où chaque décision que je prends à la place des personnages doit prendre en compte plusieurs paramètres : les inquiétudes des salariés qui ne comprennent pas la situation, les rumeurs, les journalistes qui commencent à s'intéresser à la crise, les obligations légales à respecter, le plan de reprise d'activité à lancer, etc. Une des principales préoccupations de la cellule de crise est de contenir l'information tout en faisant preuve d'un maximum de transparence. Il me revient donc de trancher, à la place du DRH ou de la responsable de la communication, sur le niveau d’information à transmettre aux salariés comme aux journalistes.
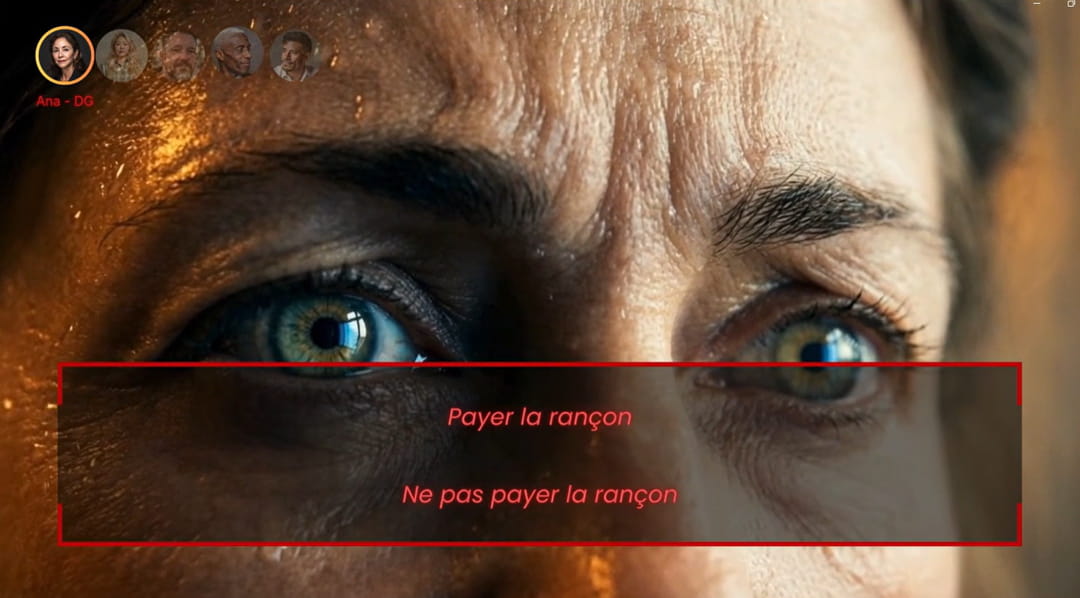
C'est par exemple le cas quand Ana, la DG, débarque subitement dans la cellule de crise, tout juste revenue de son déplacement. La responsable communication lui apprend alors que les journalistes viennent d'être mis au courant de la crise cyber. Paniquée, la directrice générale propose alors de payer la rançon. A ce moment-là, le DPO et le RSSI se regardent, choqués et pétrifiés. Bien sûr, la bonne pratique est de ne pas la payer. Mais, par curiosité, je n'ai pu m'empêcher de la payer à sa place. Ce fut mon unique décision considérée comme fautive durant toute la partie, et elle m’a valu un game over immédiat. Il m'a fallu repartir de zéro.
Un jeu qui tient sa promesse de sensibilisation
Les joueurs familiers des enjeux de cybersécurité parviendront à résoudre la crise cyber dans le temps imparti sans difficultés. Mais ce n'est pas à eux que s'adresse ce jeu. Il vise les collaborateurs peu sensibilisés aux risques cyber. Ce jeu leur permet en effet de mesurer l’impact qu’une simple négligence, comme celle de Manu, peut avoir sur l’ensemble de l’organisation. Et pour cause : le format du jeu vidéo les implique beaucoup plus dans l'effort de compréhension de ces risques que de simples tests de phishing envoyés quelques fois par an dans leur boite e-mail.
Le lancement de ce jeu vidéo est donc du pain béni pour préparer tous les collaborateurs des entreprises amenées à respecter les obligations de la directive NIS 2, que le DPO évoque parfois sans la mentionner, ce qui est regrettable. Autre regret : l'absence du DSI. Il n'apparait jamais dans le jeu, alors qu'il occupe un rôle central dans la gestion de crise cyber au sein des PME et ETI, celles-ci n'ayant souvent pas les moyens financiers de recruter un RSSI. En espérant qu'une future version l'intégrera, pour que les salariés des PME puissent encore mieux se projeter dans les conséquences concrètes d'une tel ransomware.