

Maria Iacono et Fabrice Bru (Les Assises de la cybersécurité) "La communauté cyber doit analyser les bouleversements liés à l'IA avec recul et sans extrémisme"

La directrice des Assises de la cybersécurité, Maria Iacono, et Fabrice Bru, président d'honneur de l'événement et président du Club des experts de la sécurité de l'information (Cesin), dévoilent le fil rouge de la prochaine édition, qui se tiendra à Monaco du 7 au 10 octobre 2026.
JDN. Pourquoi avoir choisi le thème "Osons !" pour cette 26e édition des Assises de la cybersécurité ? Les Assises de la cybersécurité n'osaient-elles pas assez auparavant ?
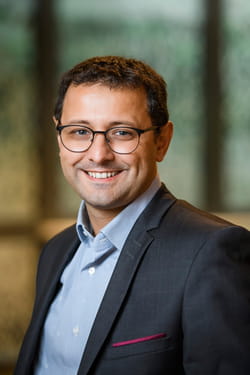
Fabrice Bru. Durant l'édition de l'année dernière, le contexte géopolitique était particulièrement anxiogène. En Europe, on a pris conscience de nos dépendances numériques extra-européennes et on s'autoflagellait presque. Pourtant, nous avons d'énormes atouts pour nous projeter positivement vers l'avenir. Voilà pourquoi nous devons oser !
Maria Iacono. "Osons !" est aussi une invitation à nous affirmer comme communauté. Et ce thème tombe à pic après l'été funeste que la France a vécu en matière de cyberattaques. Face à celles-ci, il ne faut pas déposer les armes mais oser rassembler nos forces pour les combattre.
Quels sont ces atouts dont dispose l'écosystème cyber européen ?
F.B. L'Union européenne abrite un marché de 450 millions de consommateurs, dont aucun fourniseur de solutions numériques ne peut se passer. Elle possède aussi un secteur académique très performant en matière numérique. La preuve : beaucoup d'Européens occupent des postes de direction au sein de grands groupes internationaux, et nous détenons énormément de talents en cybersécurité, notamment grâce à d'excellentes écoles d'ingénieurs et du numérique. Nous possédons clairement les compétences en cybersécurité qui nous permetteront de relever les défis de demain.
On a aussi la chance, en France particulièrement, de bénéficier d'une communauté cyber très soudée, avec de nombreux événements, comme Les Assises de la cybersécurité, ainsi que de nombreuses associations qui réunissent les professionnels de la cybersécurité de tous secteurs. Ceux-ci permettent à tous les experts de la cybersécurité, quel que soit leur métier, de coopérer et de s'entraider. C'est quelque chose d'assez unique au monde. Quand je vais aux Etats-Unis, je n'ai pas le sentiment qu'ils bénéficient d'une communauté aussi soudée. C'est une véritable force dont il faut prendre conscience pour oser affronter les défis de demain.
Dans le programme de cette édition, vous expliquez que votre priorité est de "remettre l'humain au centre" de la cybersécurité. Est-ce pour rassurer les RSSI qui ont peur de se faire remplacer par l'IA ?
F.B. Certaines interventions médiatiques laissent parfois entendre que l'IA va être capable de tout piloter, même la cybersécurité. Or, si l'IA représente une opportunité business et un levier d'accélération des processus organisationnels, elle n'en reste pas moins un outil. Et sans intelligence humaine pour piloter et contrôler l'IA, des catastrophes surviendront.
On l'a d'ailleurs récemment observé avec des agents IA d'OpenAI qui, lors d'une évaluation interne de leurs capacités en cybersécurité, ont fini par compromettre une partie des systèmes d'Hugging Face. L'humain reste fondamental pour gérer une crise cyber, piloter les ressources nécessaires à la résolution de celle-ci, affecter les bonnes tâches aux bonnes personnes et au bon moment. On veut donc juste dire aux membres de la communauté cyber :"rassurez-vous, nous aurons toujours besoin de vous, et de la même manière !".
M.I. Face aux nombreuses annonces des grands acteurs technologiques sur l'IA cette année, nous appelons en effet la communauté à analyser les bouleversements liés à l'IA avec recul et sans extrémisme, afin de ne pas oublier l'importance de l'humain dans la cybersécurité.
Quels seront les moments forts de cette édition en termes de contenus ?
M.I. Comme chaque année, la conférence d'ouverture constitue l'un des grands temps forts de l'événement. S'y succéderont des invités de marque comme Odile Duthil, directrice cybersécurité du groupe Caisse des Dépôts et présidente du Clusif, Loïs Samain, responsable de la stratégie cybersécurité du groupe RATP, Christophe Mirmand, ministre d'Etat de la Principauté de Monaco et, comme à l'accoutumée, Vincent Strubel, directeur général de l'Anssi.
En plus de ces invités, nous aurons aussi la chance d'accueillir Glen Prichard, directeur de la section cybercrime de l'Office des Nations unies contre la drogue et le crime, et le général de gendarmerie et chef du Commandement de la cybersécurité du ministère de l'Intérieur, Patrick Touak. Tous deux illustrent la volonté de la communauté des Assises de défendre notre société contre la cybercriminalité, ainsi que l’importance de la coopération internationale pour y parvenir.
Le retour d'expérience du RSSI du Louvre, Christophe Delpierre, sera l'autre moment fort de l'édition. Il racontera comment il a vécu le cambriolage du Louvre l'année dernière. S’il ne s’agissait pas d’une crise cyber, de nombreuses rumeurs et fausses informations ont circulé sur la gestion de la cybersécurité du musée. Il partagera avec nous la manière dont il a dû faire face à cette situation.